
Fake! Die SMS gibt vor, vom BMF zu stammen und eine ablaufende FinanzOnline-ID zu melden. Die Nachrichten variieren, was angebliches Ablaufdatum und angeführte Links angeht, das Ziel ist jedoch dasselbe: Sie auf eine gefälschte Website zu locken und dort persönliche Daten abzugreifen. Nach dem Klick folgt eine täuschend echte FinanzOnline-Seite mit umfangreichen Formularen und einer Identitätsprüfung.
Behörden Fakes
FinanzOnline: Gefälschte BMF-SMS führt in mehrstufige Phishing-Falle
Warnung vor betrügerischen Nachrichten im Namen von BMF
↳ Themenbereich: Behörden-Fakes erkennen – Hintergründe, typische Muster und weitere Analysen.
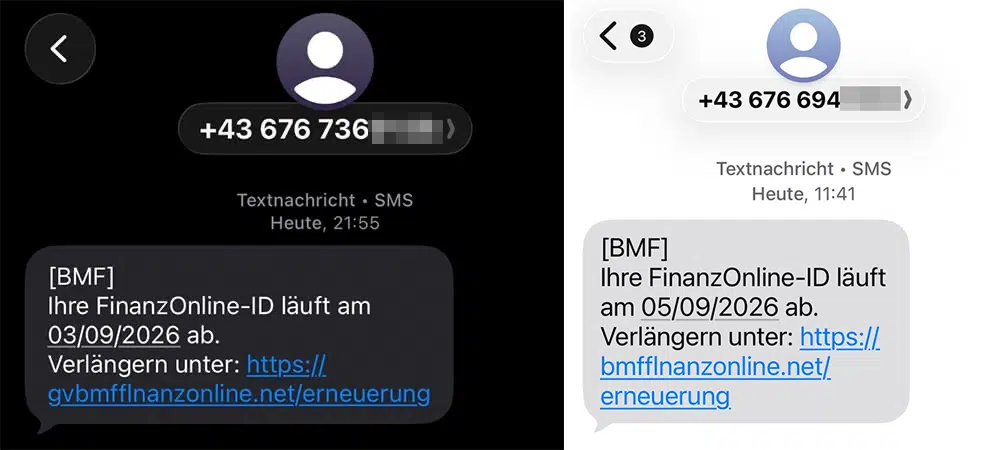
Screenshot — Quelle: Mimikama | 02.09.2026
Was nach dem Klick passiert
Diese Screenshots zeigen die nächsten Schritte des Betrugs — etwa die gefälschte Anmeldeseite oder das Formular zur Datenabfrage. Wer hier Daten eingibt, gibt sie direkt an die Täter.


Wortlaut der Nachricht
[BMF] Ihre FinanzOnline-ID läuft am 03/09/2026 ab. Verlängern unter: https://gvbmfflinanzonline.net/erneuerung [BMF] Ihre FinanzOnline-ID läuft am 05/09/2026 ab. Verlängern unter: https://bmfflnanzonline.net/erneuerung
Warum es Fake ist
- 1Die Nachrichten nutzen das Kürzel [BMF], obwohl der Link nicht zu einer offiziellen Behörden-Domain führt.
- 2Die Absender sind normale österreichische Mobilfunknummern, kein erkennbarer Behörden-Absender.
- 3Die Frist soll Druck machen: Eine angeblich ablaufende FinanzOnline-ID soll sofort verlängert werden.
- 4Die Links in den Nachrichten führen zu Domains wie gvbmfflinanzonline.net bzw. bmfflnanzonline.net, nicht zur offiziellen Seite finanzonline.bmf.gv.at.
- 5Die Folgeseite imitiert FinanzOnline und das Bundesministerium der Finanzen, fragt aber sofort persönliche Daten ab.
- 6Das Formular verlangt Name, Geburtsdatum, Telefonnummer, E-Mail-Adresse, Anschrift und IBAN.
- 7Zusätzlich werden Angaben zu Unternehmen, Geschäftskonto, Bankberater, Kryptowährungen und Vermögenswerten abgefragt.
- 8Für die angebliche Identitätsprüfung sollen Nutzer ihre Bank auswählen und über das E-Banking fortfahren, was für eine Behördenmeldung untypisch ist.
Handlungstipps
- Nicht auf den Link klicken und keine persönlichen oder finanziellen Daten eingeben.
- FinanzOnline ausschließlich über die bekannte offizielle Adresse oder ein eigenes Lesezeichen aufrufen.
- Absendernummer und insbesondere die Domain eines Links genau kontrollieren.
- Wer bereits geklickt hat, sollte keine Zugangsdaten, TANs oder Bankdaten eingeben.
- Wurden bereits sensible Daten übermittelt, sollte umgehend die eigene Bank kontaktiert werden.
- Bei Unsicherheit direkt über die offiziellen Kontaktwege von FinanzOnline oder dem BMF nachfragen.
Weitere Informationen
Ausführliche Hintergründe und Schutzmaßnahmen:
Passende Themenseiten
Hinweis der Redaktion
Ein Blick in den Quellcode der gefälschten Website zeigt, dass hinter der täuschend echten FinanzOnline-Oberfläche ein mehrstufiger Phishing-Angriff steckt.
- Die im ersten Formularabschnitt eingegebenen persönlichen und finanziellen Angaben werden an einen eigenen Bereich auf der Betrugsseite übermittelt. Erst danach erscheint die angebliche „Identitätsprüfung“ mit der Aufforderung, die eigene Bank auszuwählen.
- Besonders auffällig: Im Programmcode sind für rund 50 Banken und Banking-Angebote eigene Weiterleitungen hinterlegt. Je nachdem, welche Bank ein Opfer auswählt, wird es zu einem passenden Unterbereich der Betrugsseite weitergeleitet. Die Bankauswahl ist damit keineswegs nur eine harmlose Abfrage, sondern steuert die nächste Stufe des Angriffs.
- Der Aufbau zeigt, dass die Täter ihre Opfer anschließend gezielt mit einer zur jeweiligen Bank passenden Phishing-Seite konfrontieren, auf denen man zur Eingabe der Onlinebanking-Logindaten aufgefordert wird.
- Auch die große Zahl der abgefragten Informationen ist bemerkenswert. Neben persönlichen Daten und der IBAN interessieren sich die Täter unter anderem für Geschäftskonten, Kryptowährungen, Informationen zu Beratern und weitere Vermögenswerte.
Die Seite dient somit nicht nur dazu, einzelne Zugangsdaten abzufangen, sondern offenbar auch dazu, potenziell besonders lukrative Opfer zu erkennen und den weiteren Betrugsversuch entsprechend anzupassen.
