


Worum geht es?
Nach der Microsoft-365-Störung vom 12. November 2026 kursieren falsche Benachrichtigungen, die zum Retten angeblich zurückgehaltener E-Mails auffordern.
Was haben wir herausgefunden?
Microsoft warnt vor Phishing mit der echten Fallnummer EX1550543. Das veröffentlichte Beispiel droht mit Löschung nach 24 Stunden. Zugangsdaten-Diebstahl oder Schadsoftware sind für diese Kampagne nicht bestätigt.
Wo liegt die Gefahr?
Die echte Störung macht die falsche Aufforderung glaubwürdig. Empfänger sollen unter Zeitdruck klicken. Prüfe dein Konto über den gewohnten Zugang; bei Arbeitskonten hilft die zuständige IT.
Wer nach der Outlook-Störung auf eine wichtige Nachricht wartet, hat einen nachvollziehbaren Grund, bei einer angeblichen Zustellungsinformation genauer hinzusehen. Genau daran knüpfen die Mails an, vor denen Microsoft am 14. November 2026 gewarnt hat: Sie geben sich als Mitteilung zum Zustand der Microsoft-365-Dienste aus und versprechen, zurückgehaltene Nachrichten wiederherzustellen. Die Verbraucherzentrale hat die Warnung am 16. November aufgegriffen.
Über den technischen Ausfall haben wir bereits im Artikel „Microsoft-Störung: Warum Outlook und Teams Probleme machen“ berichtet. Hier geht es um den anschließenden Betrugsversuch: Eine tatsächlich aufgetretene Störung dient als Vorwand für eine Handlungsaufforderung im Postfach.
So sieht die angebliche Rettung der Nachrichten aus
Microsoft veröffentlichte mit seiner Warnung einen Screenshot der falschen Mail. Darin ist von vier Nachrichten die Rede, deren Zustellung während der Störung am 12. November gescheitert sei. Wenn die empfangende Person sie nicht freigebe, würden sie innerhalb von 24 Stunden gelöscht. Ein gelber Button mit der Aufschrift „RESTORE MESSAGES“ soll zur Wiederherstellung führen.
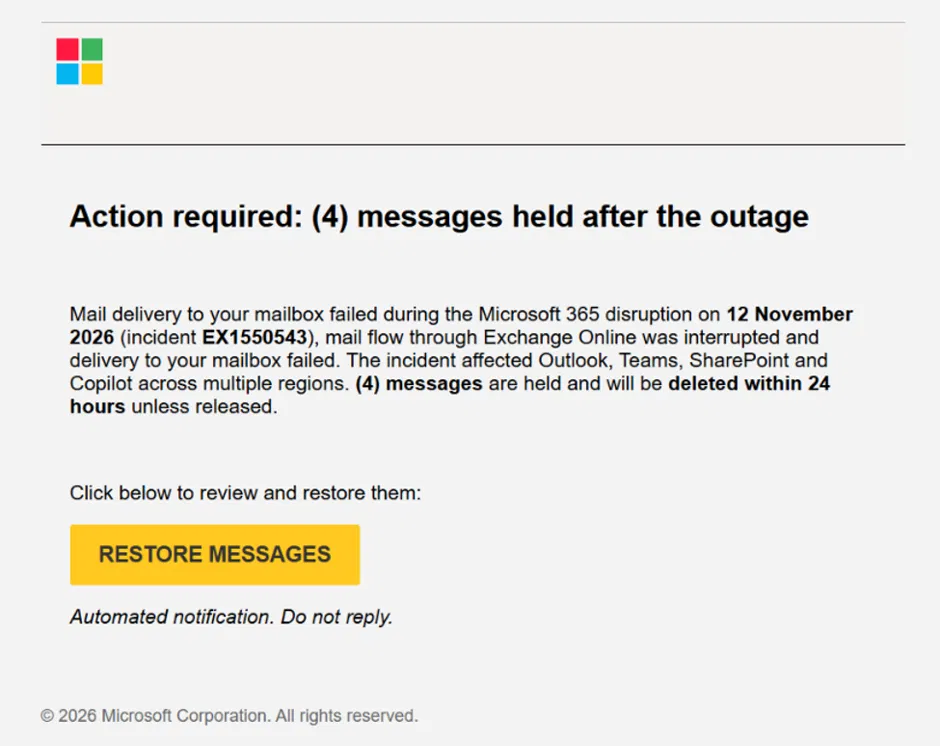
Die Nachricht verwendet das Microsoft-Logo und nennt EX1550543. Diese Kennung gehört tatsächlich zum Exchange-Online-Vorfall. Exchange Online ist der Microsoft-Dienst, über den viele Betriebe ihre E-Mails und Kalender verwalten. Die korrekte Nummer ist hier Teil der Täuschung; sie bestätigt weder den Absender noch das Versprechen, Nachrichten über den Button retten zu können.
Warum die echte Störung der falschen Mail hilft
Die Täuschung verlangt wenig Fantasie von den Empfängern: Wer gerade Probleme mit E-Mails erlebt hat, kann die Geschichte mit den angeblich hängengebliebenen Nachrichten leicht mit der eigenen Erfahrung verbinden. Die genannte Fallnummer macht die Erzählung nachprüfbar, während die kurze Frist Druck erzeugt. Aus dem berechtigten Wunsch, keine wichtige Nachricht zu verpassen, soll so ein schneller Klick werden.
Für eine solche Mail müssen die Absender keinen Einblick in dein Postfach haben. Dass sie ein öffentlich bekanntes Ereignis richtig beschreiben, beweist kein Wissen darüber, welche Nachrichten dir tatsächlich fehlen. Auch ein passendes Logo lässt sich in eine fremde Nachricht einsetzen.
Was über die Folgen eines Klicks bekannt ist
Microsoft ordnet die beobachtete Aktivität als vereinbar mit einem Phishingversuch zum Abgreifen von Zugangsdaten ein. Zugleich hält das Unternehmen in seinem Warnthread ausdrücklich fest, dass das tatsächliche Sammeln solcher Daten und die Auslieferung von Schadsoftware nicht bestätigt sind. Der genaue Ablauf nach dem Klick bleibt damit ungeklärt. Eine Behauptung wie „Dieser Button installiert einen Virus“ wäre durch die vorliegenden Belege nicht gedeckt.
Diese offene Frage ist kein Grund, den Link auszuprobieren. Microsoft hat die Nachrichten als Phishing identifiziert. Um das eigene Postfach oder den Dienststatus zu prüfen, braucht es den angebotenen Umweg nicht.
Leitfaden: Was du mit einer solchen Mail tun solltest
Die angebliche Frist nicht zum eigenen Zeitdruck machen
Klicke nicht auf den Wiederherstellungsbutton und antworte nicht auf die Nachricht. Öffne Outlook über die gewohnte App oder ein selbst gespeichertes Lesezeichen. Bei einem Firmenkonto fragst du die zuständige IT über den bekannten Kontaktweg. Administratoren sollten Störungsmeldungen direkt im Microsoft 365 Admin Center prüfen.
Absender prüfen und die Nachricht melden
Ein Anzeigename wie „Microsoft“ oder „Service Health“ reicht als Echtheitsbeleg nicht aus. Schau auf die vollständige Absenderadresse. Auch das Wort „microsoft“ irgendwo in einer Adresse garantiert keine Zugehörigkeit zum Unternehmen. In vielen Outlook-Versionen lässt sich die ausgewählte Nachricht über „Melden“ und „Phishing melden“ einreichen; die Bezeichnung kann je nach Version abweichen. Im Betrieb gilt der interne Meldeweg.
Schon geklickt? Den tatsächlichen Ablauf festhalten
Schließe die Seite und notiere, was passiert ist: Hast du nur geklickt oder auch ein Passwort eingegeben? Wurde eine Datei heruntergeladen oder geöffnet? Ein Klick allein beweist keinen erfolgreichen Kontodiebstahl. Bei einem Arbeitskonto informierst du trotzdem umgehend die IT und schilderst den Ablauf, damit sie ihn prüfen kann.
Hast du ein Passwort eingegeben, ändere es über den selbst aufgerufenen offiziellen Zugang, möglichst von einem vertrauenswürdigen Gerät. Ändere es auch bei anderen Konten, für die du dasselbe Passwort verwendest. Prüfe den zusätzlichen Anmeldeschutz mit einem zweiten Faktor. Bei verdächtigen Downloads oder geöffneten Dateien lass das Gerät prüfen; bei einem Firmenrechner übernimmt das die IT. Das sind allgemeine Sofortmaßnahmen nach einem Phishingverdacht, keine bestätigten Folgen dieser konkreten Kampagne.
Zum Ausdrucken und Weitergeben
Der einseitige Leitfaden fasst die Warnzeichen und die nächsten Schritte für private Postfächer und Arbeitskonten zusammen: Leitfaden „Outlook-Phishing nach einer Störung“ als PDF herunterladen.
Quellen

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
