
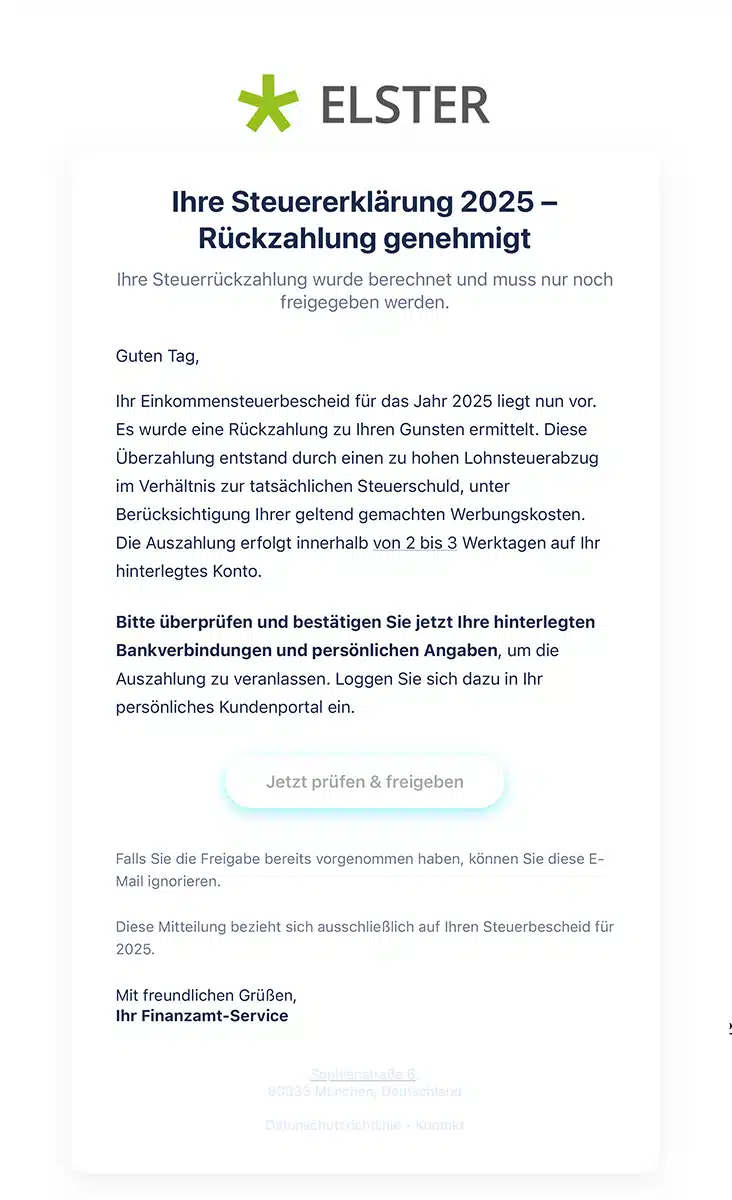
Fake! Die Nachricht stammt nicht von ELSTER. Bereits die Absenderadresse läuft über eine fremde Domain, und auch der Button führt nicht zu ELSTER: Über mehrere Weiterleitungen landet man auf einer gefälschten ELSTER-Seite. Dort werden Zugangsdaten, persönliche Angaben, IBAN und schließlich vollständige Kreditkartendaten abgefragt. Ziel ist der Diebstahl sensibler Daten und möglicherweise der Zugriff auf Konten oder Zahlungsmittel.
Phishing
Gefälschte ELSTER-Mail: „Ihre Steuererklärung 2025 – Rückzahlung genehmigt“
Warnung vor betrügerischen Nachrichten im Namen von ELSTER
↳ Themenbereich: Phishing erkennen – Hintergründe, typische Muster und weitere Analysen.
Was nach dem Klick passiert
Diese Screenshots zeigen die nächsten Schritte des Betrugs — etwa die gefälschte Anmeldeseite oder das Formular zur Datenabfrage. Wer hier Daten eingibt, gibt sie direkt an die Täter.


Wortlaut der Nachricht
ELSTER Ihre Steuererklärung 2025 – Rückzahlung genehmigt Ihre Steuerrückzahlung wurde berechnet und muss nur noch freigegeben werden. Guten Tag, Ihr Einkommensteuerbescheid für das Jahr 2025 liegt nun vor. Es wurde eine Rückzahlung zu Ihren Gunsten ermittelt. Diese Überzahlung entstand durch einen zu hohen Lohnsteuerabzug im Verhältnis zur tatsächlichen Steuerschuld, unter Berücksichtigung Ihrer geltend gemachten Werbungskosten. Die Auszahlung erfolgt innerhalb von 2 bis 3 Werktagen auf Ihr hinterlegtes Konto. Bitte überprüfen und bestätigen Sie jetzt Ihre hinterlegten Bankverbindungen und persönlichen Angaben, um die Auszahlung zu veranlassen. Loggen Sie sich dazu in Ihr persönliches Kundenportal ein. Jetzt prüfen & freigeben Falls Sie die Freigabe bereits vorgenommen haben, können Sie diese E- Mail ignorieren. Diese Mitteilung bezieht sich ausschließlich auf Ihren Steuerbescheid für 2025. Mit freundlichen Grüßen, Ihr Finanzamt-Service Sophienstraße 6, 80333 München, Deutschland Datenschutzrichtlinie • Kontakt
Warum es Fake ist
- Die Absenderadresse läuft über die Domain rotti.fi und hat keinen erkennbaren Bezug zu ELSTER
- Die Mail verspricht eine angeblich bereits genehmigte Steuerrückzahlung, die nur noch freigegeben werden müsse
- Der Link führt nicht zu ELSTER, sondern über Weiterleitungen auf die Phishing-Domain elster-erstattung.com
- Die gefälschte Seite imitiert das Erscheinungsbild und die Login-Maske von ELSTER
- Beim Aufruf ist im Hintergrund eine nachgebaute ELSTER-Anmeldemaske mit Zertifikatsdatei und Passwort zu sehen, eine Eingabe war im Test jedoch nicht möglich
- Danach werden Vorname, Nachname, Geburtsdatum, Telefonnummer, E-Mail-Adresse und IBAN abgefragt
- Im nächsten Schritt verlangen die Betrüger Kartennummer, Ablaufdatum und Sicherheitscode (CVV)
- Die Täter behaupten fälschlich, die Kartendaten seien für eine „Identitätsprüfung“ und Freigabe der Steuererstattung notwendig
- Anschließend täuscht eine Ladeanzeige vor, dass eine Verbindung zur Bank hergestellt werde
- Die Seite fordert ausdrücklich dazu auf, das Fenster nicht zu schließen oder neu zu laden
- Im Test blieb die angebliche Bankverbindung dauerhaft im Ladezustand
Handlungstipps
- Nicht auf den Button klicken und keine Daten eingeben
- Absenderadresse und tatsächliche Linkadresse genau prüfen
- ELSTER ausschließlich direkt über elster.de aufrufen
- Bereits eingegebene Kreditkartendaten sofort bei der Bank oder dem Kartenanbieter sperren lassen
- Bei übermittelter IBAN Konto und Abbuchungen aufmerksam kontrollieren
- Falls auf der Phishing-Seite Zugangsdaten eingegeben wurden, den ELSTER-Zugang umgehend absichern und die Finanzverwaltung kontaktieren
- Wurde ein eingegebenes Passwort auch für andere Dienste verwendet, dort ebenfalls sofort ändern
- Verdächtige Abbuchungen oder Kartenumsätze unverzüglich der Bank melden
- Phishing-Mail löschen beziehungsweise bei ELSTER oder der zuständigen Finanzverwaltung melden
Weitere Informationen
Ausführliche Hintergründe und Schutzmaßnahmen:
Passende Themenseiten
Hinweis der Redaktion
Beim Aufruf der Phishing-Seite ist im Hintergrund eine nachgebaute ELSTER-Anmeldemaske zu sehen. Eine Interaktion damit war in unserem Test jedoch nicht möglich: Die Seite legte unmittelbar eine Ladeanzeige mit „Ihr Konto wird überprüft“ darüber und leitete anschließend automatisch zur nächsten Eingabemaske weiter.
Der hinterlegte Link führt zunächst über eine Bing-Adresse. Beim Öffnen wurden wir jedoch direkt auf die Domain „elster-erstattung.com“ weitergeleitet. Diese Domain gehört nicht zum offiziellen ELSTER-Angebot. ELSTER ist unter elster.de erreichbar. Solche Weiterleitungen können das tatsächliche Ziel eines Links verschleiern. Eine auf den ersten Blick bekannte Domain am Anfang einer Weiterleitung sagt daher nichts darüber aus, auf welcher Webseite man letztlich landet.
Auch der Absender ist auffällig: Als Name wird zwar „Elster | Online“ angezeigt, die dahinterliegende E-Mail-Adresse verwendet jedoch die Domain rotti.fi. Der frei wählbare Anzeigename einer E-Mail ist kein Beleg dafür, dass die Nachricht tatsächlich vom genannten Absender stammt.
Die Phishing-Seite ist mehrstufig aufgebaut. Zunächst ist eine nachgebaute ELSTER-Anmeldemaske zu sehen, die in unserem Test jedoch durch eine Ladeanzeige überlagert wurde und nicht bedienbar war. Anschließend werden persönliche Angaben und die IBAN abgefragt. Danach folgt eine angebliche „Identitätsprüfung“, bei der Kartennummer, Ablaufdatum und Sicherheitscode verlangt werden.
Nach Eingabe der Kartendaten behauptet die Seite schließlich, eine Verbindung zur Bank herzustellen. Betroffene werden ausdrücklich aufgefordert, das Fenster nicht zu schließen und die Seite nicht neu zu laden. In unserem Test blieb diese Anzeige dauerhaft bestehen. Eine weitere Reaktion oder tatsächliche Prüfung erfolgte nicht.
