
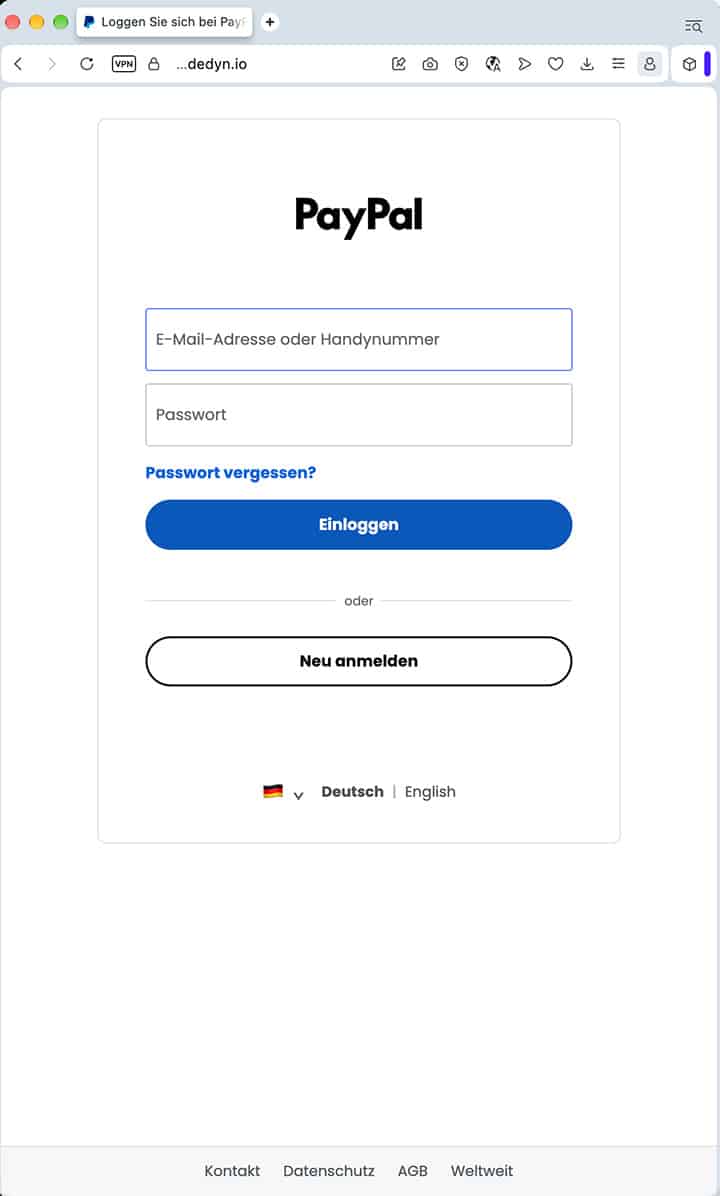
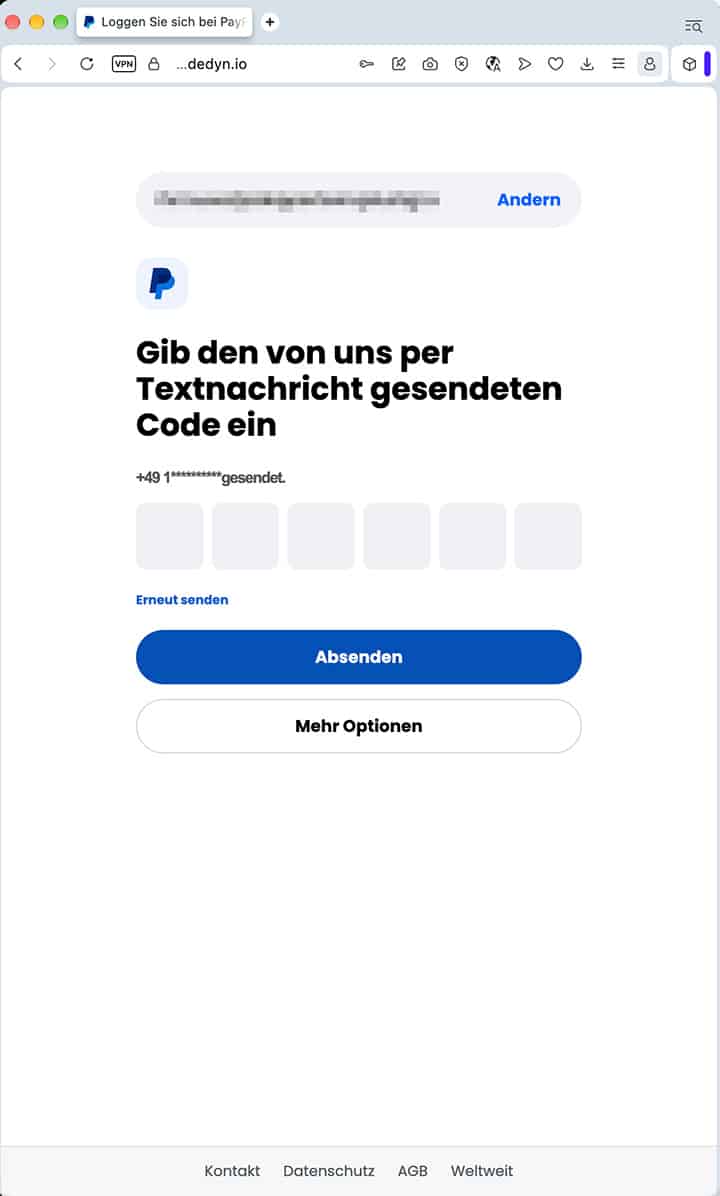
Vorsicht! Die Nachricht stammt nicht von PayPal. Sie behauptet, das PayPal-Konto sei eingeschränkt, und führt über den Button auf eine täuschend echt nachgebaute Login-Seite. Dort werden zunächst E-Mail-Adresse beziehungsweise Handynummer und Passwort abgefragt. Anschließend verlangt die Fake-Seite zusätzlich einen per SMS zugesandten Sicherheitscode. Damit können die Täter versuchen, nicht nur die Zugangsdaten zu stehlen, sondern auch die Zwei-Faktor-Authentifizierung zu überwinden und Zugriff auf das echte PayPal-Konto zu erhalten.
Phishing
PayPal-Phishing: Fake-Login greift auch SMS-Code ab
Warnung vor betrügerischen Nachrichten im Namen von PayPal
↳ Themenbereich: Phishing erkennen – Hintergründe, typische Muster und weitere Analysen.
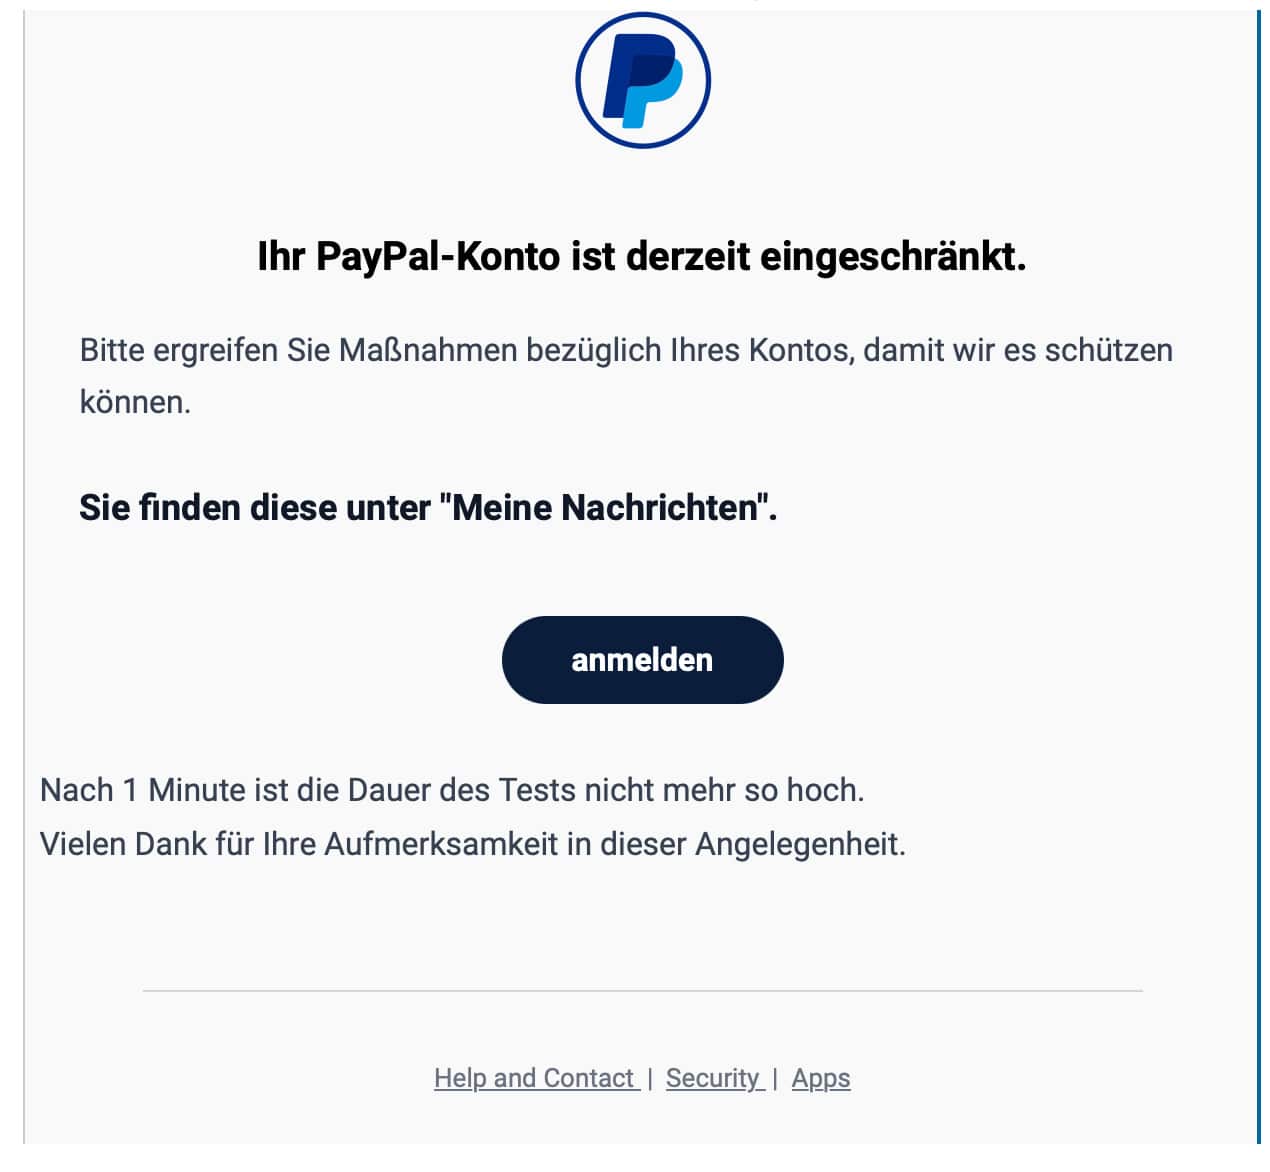
Screenshot — Quelle: Mimikama | 29.09.2026
Was nach dem Klick passiert
Diese Screenshots zeigen die nächsten Schritte des Betrugs — etwa die gefälschte Anmeldeseite oder das Formular zur Datenabfrage. Wer hier Daten eingibt, gibt sie direkt an die Täter.
Wortlaut der Nachricht
Betreff: „Login mit neuem Gerät PP-L-49026907532“ Ihr PayPal-Konto ist derzeit eingeschränkt. Bitte ergreifen Sie Maßnahmen bezüglich Ihres Kontos, damit wir es schützen können. Sie finden diese unter "Meine Nachrichten". anmelden Nach 1 Minute ist die Dauer des Tests nicht mehr so hoch. Vielen Dank für Ihre Aufmerksamkeit in dieser Angelegenheit. Help and Contact | Security | Apps
Warum es Fake ist
- 1Die angebliche Kontoeinschränkung soll verunsichern und zu schnellem Handeln verleiten.
- 2Die Nachricht spricht den Empfänger nicht mit seinem bei PayPal hinterlegten vollständigen Namen an. PayPal nennt unpersönliche Anreden selbst als Phishing-Warnzeichen.
- 3Der Absender beziehungsweise die verwendete Domain "ppl.de" gehört nicht zu PayPal.
- 4Der Button führt nicht zu „paypal.com“, sondern auf die fremde Domain "einloggengsservice.dedyn.io"
- 5Die Formulierung „Nach 1 Minute ist die Dauer des Tests nicht mehr so hoch“ wirkt fehlerhaft übersetzt und ergibt in diesem Zusammenhang keinen nachvollziehbaren Sinn.
- 6Betreff und Inhalt passen nicht zusammen: Während der Betreff „Login mit neuem Gerät PP-L-49026907532“ vor einem angeblichen neuen Login warnt, behauptet die Nachricht anschließend, das PayPal-Konto sei eingeschränkt.
- 7Die gefälschte Login-Seite übernimmt Gestaltung und Logo von PayPal und verlangt E-Mail-Adresse beziehungsweise Handynummer und Passwort.
- 8Anschließend wird zusätzlich ein per SMS zugesandter Sicherheitscode abgefragt.
- 9Dieser Code kann den zweiten Authentifizierungsschritt eines echten PayPal-Logins bestätigen. PayPal warnt ausdrücklich davor, solche Codes weiterzugeben.
- 10Eine Zwei-Faktor-Authentifizierung schützt nicht, wenn Zugangsdaten und der aktuelle Sicherheitscode auf der Phishing-Seite eingegeben werden.
Handlungstipps
- Nicht auf den Button in der Nachricht klicken.
- PayPal ausschließlich über die offizielle App oder durch direkte Eingabe von „paypal.com“ im Browser öffnen.
- Keine Zugangsdaten oder SMS-Sicherheitscodes auf Seiten eingeben, die über solche Nachrichten geöffnet wurden.
- Wer bereits E-Mail-Adresse und Passwort eingegeben hat, sollte das PayPal-Passwort sofort über die echte PayPal-Seite beziehungsweise App ändern.
- Wurde auch der SMS-Code eingegeben, das PayPal-Konto umgehend auf unbekannte Aktivitäten prüfen und PayPal kontaktieren.
- Wurde dasselbe Passwort auch bei anderen Diensten verwendet, dort ebenfalls ein neues, jeweils einzigartiges Passwort setzen.
- Die Phishing-Mail an PayPal weiterleiten und anschließend löschen: [email protected]
Weitere Informationen
Ausführliche Hintergründe und Schutzmaßnahmen:
Passende Themenseiten
Hinweis der Redaktion
Die Phishing-Seite beschränkt sich nicht auf das Abfragen von Benutzername und Passwort. Nach Eingabe der Zugangsdaten erscheint eine weitere Seite, die einen per SMS zugesandten Code verlangt. Damit ahmt die Betrugsseite auch den zweiten Schritt der PayPal-Anmeldung nach.
Ein solcher Ablauf kann dazu dienen, die Zwei-Faktor-Authentifizierung in Echtzeit zu umgehen: Die zuvor erbeuteten Zugangsdaten können für einen Anmeldeversuch beim echten PayPal verwendet werden. Fordert PayPal daraufhin einen Sicherheitscode an, erhält das Opfer diesen tatsächlich von PayPal. Die Phishing-Seite fordert anschließend genau diesen Code ab. Wird er dort eingegeben, kann er von den Tätern für den laufenden Anmeldeversuch verwendet werden.
Aus den vorliegenden Screenshots lässt sich nicht feststellen, ob dieser konkrete Ablauf vollständig automatisiert erfolgt oder die Täter einzelne Schritte manuell durchführen. Die Abfolge aus gefälschtem Login und anschließender SMS-Code-Abfrage ist jedoch darauf ausgelegt, neben den Zugangsdaten auch den zusätzlichen Authentifizierungsschritt zu überwinden.
Eine aktivierte Zwei-Faktor-Authentifizierung bleibt grundsätzlich ein wichtiger Schutz. Sie kann einen Angriff verhindern, solange der Sicherheitscode nicht ebenfalls an die Täter gelangt. PayPal weist ausdrücklich darauf hin, dass solche Codes nicht weitergegeben werden dürfen. PayPal – Hilf uns, dein PayPal-Konto zu schützen
Den letzten Absatz finde ich wichtig: Wir sollten hier nicht den Eindruck erwecken, 2FA sei nutzlos. In diesem Fall versuchen die Phisher gerade deshalb zusätzlich den SMS-Code zu bekommen, weil Passwort allein für den Login nicht genügt.
