

Für Weihnachtsgeschenke sollte genug Geld auf dem Konto sein. Doch was, wenn in einer E-Mail steht, man habe 3000 Miese?
Dann kann man schon mal in Panik geraten (und dabeidganz übersehen, dass der Absender absolut nicht die Sparkasse ist):

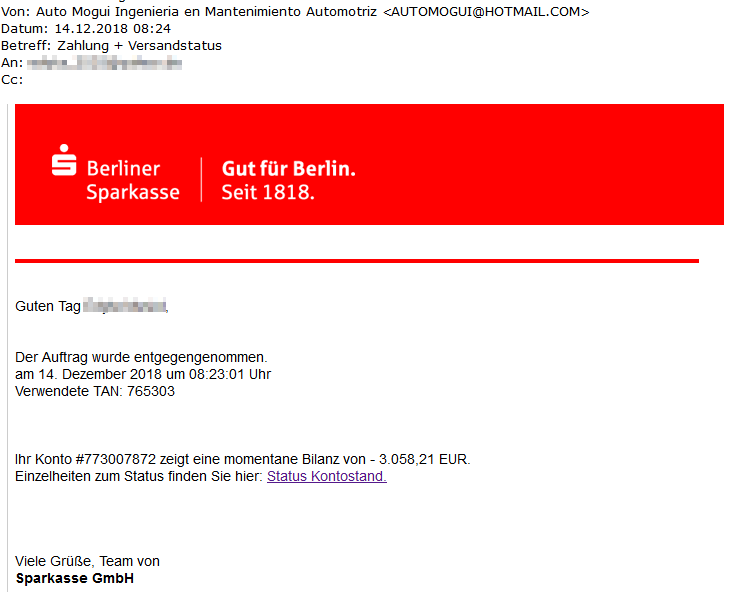
Guten Tag XXXX YYYY,
Der Auftrag wurde entgegengenommen.
am 14. Dezember 2018 um 08:23:01 Uhr
Verwendete TAN: 765303Ihr Konto #773007872 zeigt eine momentane Bilanz von – 3.058,21 EUR.
Einzelheiten zum Status finden Sie hier: Status Kontostand.Viele Grüße, Team von
Sparkasse GmbH
In der E-Mail wird man mit Vor- und Nachnamen begrüsst, was darauf hindeutet, dass Name und Mailadresse aus einem Datenbank-Hack stammen. Ob die eigene Mailadresse von so etwas betroffen ist, kann man hier überprüfen.
Klickt man nun auf den Link, um den „Status Kontostand“ aufzurufen, wird eine Word-Datei heruntergeladen.
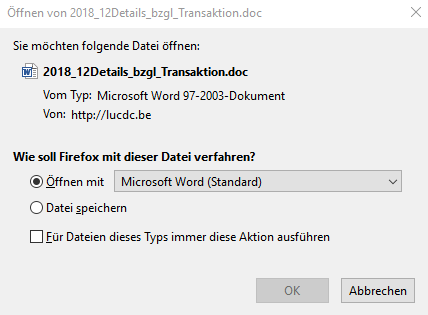
Diese Word-Datei nicht öffnen!
Praktisch an Word-Dateien ist, dass man dort Macros einbetten kann, die bestimmte, nützliche Funktionen ausführen können. Leider kann diese Funktion auch böse mißbraucht werden!
Öffnet man nun diese Datei, warnt einen Microsoft Word noch, dass das Dokument Makros enthält und frsgt, ob diese ausgeführt werden sollen. Da das geöffnete Dokument sehr leer aussieht, klickt man leichtfertig auf OK, da ja dann vielleicht weitere Elemente im Dokument sichtbar werden.
Aber dann schnappt die Falle richtig zu! Durch das aktivierte Macro werden im Hintergrund mehrere Trojaner und Malware auf den PC geladen, der Test-Laptop ächzte unter der Last der Schadsoftware.
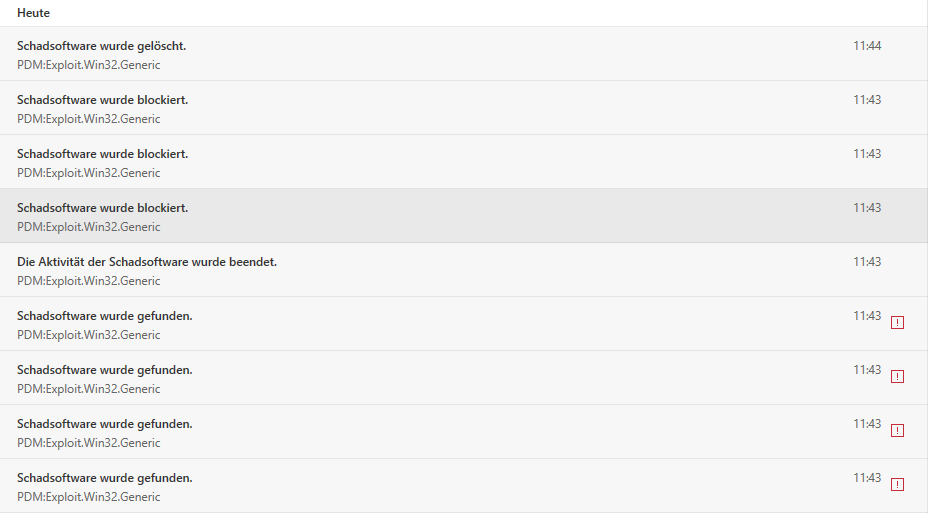
Glücklicherweise muss es ja nicht so weit kommen, bei uns blockierte Kaspersky die Schadsoftware.
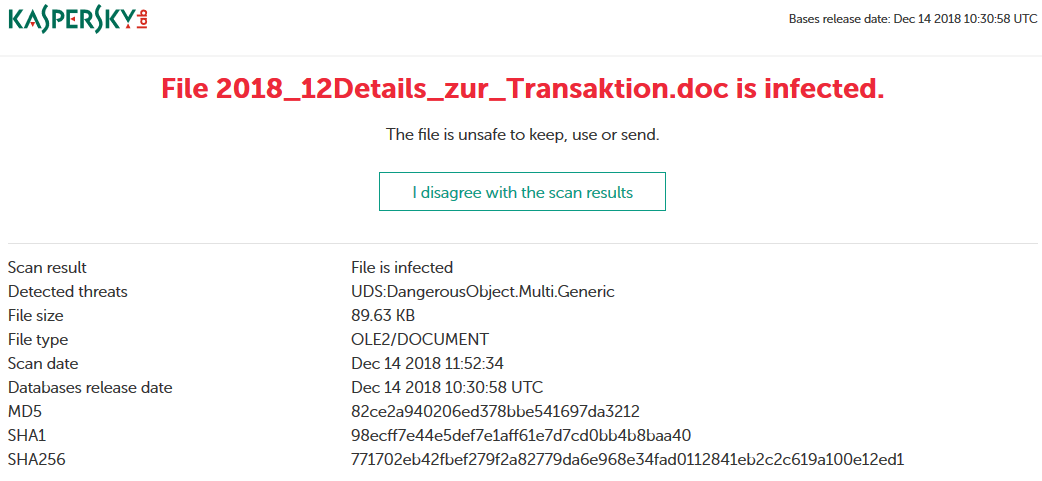
Wir sandten die Word-Datei an das Kaspersky Virusdesk und bekamen von dort auch sofort ein eindeutiges Ergebnis:
Fazit
Glücklicherweise dürften die meisten Nutzer die Mail ohnehin löschen, da sich nur Kunden der Berliner Sparkasse angesprochen fühlen sollten.
Jedoch gibt es sicherlich genug Nutzer, die zwar keine Kunden sind, aber aus Neugier den Link anklicken und das Dokument öffnen wollen. Aber auch sowohl für diese Mail als auch andere Mails dieser Art gilt:
Niemals Links in dubiosen Mails anklicken, immer direkt auf der Seite der Bank nachschauen, ob etwas nicht in Ordnung ist!

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
