→Wie erkennt man schädliche Programme auf dem eigenen Gerät? Antworten finden Sie im Leitfaden Malware erkennen.
Es ist nicht relevant über welche Domäne der Virus versendet wird sondern welche Dateiendung dahinter steht! Jede Woche ist mittlerweile eine neue Domain betroffen, über welche der Virus versendet wird. Der Virus verbreitet sich immer wieder sehr rasant über den Facebook-Chat und kann dadurch auch in den "persönlichen Nachrichten" auftauchen. Der Virus geht folgendermaßen vor: Freunde erhalten einen Link mit der Dateiendung "JPG" über den Facebook-Chat bzw. über die persönlichen Nachrichten. Sobald nun ein Nutzer diesen Link klickt wird dieser aufgefordert die Datei auf seinem PC zu speichern oder sofort zu installieren (Ausführen).
Bereits Anfang November 2011 waren sehr viele Domänen betroffen, über welche der Virus versendet wurde.
An dieser Stelle möchten wir anmerken, dass die Domaininhaber, der folgenden Domänen, wahrscheinlich gar nicht wissen, dass Ihre URL dafür verwendet wird. Wir nehmen an, dass diese URL gehackt wurden und die Inhaber selbst mit der verseuchten Datei nichts zu tun haben!
Die Domain ist hierbei auch nicht zu beachten sondern immer die Struktur welche sich dahinter verbirgt!
Beispiel:
Der Virus gelangt in den meisten Fällen über den Chat zu den Nutzern und kann so aussehen:
Er kann aber auch über die "Persönlichen Nachrichten" zu den Nutzern gelangen:
Klickt man auf so einen Link dann erscheint folgendes Fenster:
Viele Nutzer tappen hier in die Falle da sie denken es sein "Screen Saver" (Bildschirmschoner)
Diese Aktion hat zur Folge, dass der Virus "aktiviert" wird und das alle eigenen Freunde diesen Virus-Link ebenfalls bekommen indem er sich mittels der Chat-Funktion oder dem Nachrichtensystem verbreitet .
Folgende Domänen sind bis dato betroffen bzw. uns bekannt
Hinter den genannten Domänen wird jedoch noch eine "Unterseite" mit dem Dateinamen angegeben.
Was ist das für ein Virus bzw. was kann ich dagegen machen?
der mimikama – Antivirus Experte Christian Singhuber (avast! antivirus center) hat uns zu diesem Trojanischen Pferd folgende Information gesendet:
Der Trojaner Win32.Zbot-NPU [Trj] gehört zum weiten Kreis des Stamms Win32.Zbot. Das Ziel der meisten Angehörigen dieses Stamms ist es, sensible Internet-Daten des betroffenen Users auszulesen.
Dazu gehören u.a. auch Passwörter, besuchte zertifizierte Websites und Cookies.
Besonders die Kombination aus Passwörtern und zertifizierte Websites ist hier die große Gefahr, da hier mittels nachfolgender automatisierte Routine alle Varianten durch kombiniert werden – und so schlimmstenfalls der Zugang zu einer sensiblen Website des Users erlangt werden kann.
Um sich zu schützen gelten die bekannten Regeln:
– Ein aktuelle Antivirus Programm mit Echtzeitschutz
– Eine aktive Firewall (am Besten 2-Wege – Datenverkehr rein/raus)
– Keine Dateien unbekannter Herkunft anklicken
– Keine Links mit zweifelhaftem Inhalt (auch von Freunden!) anklicken
Was kann ich tun, wenn ich den Link geklickt habe?
1.) Trenne deinen PC sofort von der Internetleitung, da hierbei weitere mögliche Schäden erspart bleiben.
2.) Überprüfe deinen PC umgehend mit einem Virenscanner deiner Wahl! (Wir selbst verwenden avast! Free Antivirus und / oder Kaspersky
3.) Überprüfe deinen PC noch zusätzlich mit einem Malware-Scanner wie Malwarebytes
4.) Tätige keine Online-Banking Geschäfte (informiere auf ggf. deine Bank darüber) mehr, sende keine Infos mehr per Mail, Chat, Facebook-Nachrichten usw. solange dein System nicht Virenfrei ist.
5.) Wenn die Punkte 1., 2., 3., keinerlei Erfolg gebracht haben dann sollte man eine Neuinstallation in Betracht ziehen!
Was kann der Virus anrichten?
Der Rechner wird mit mehreren "Backdoors" infiziert! Durch diese "Backdoors" ist ein System kompromittiert und daher nicht mehr vertrauenswürdig. Sichere deine EIGENEN wichtigen Daten (keine ausführbaren Dateien wie *.exe Dateien), formatiere die Systempartition und setz Windows neu auf.
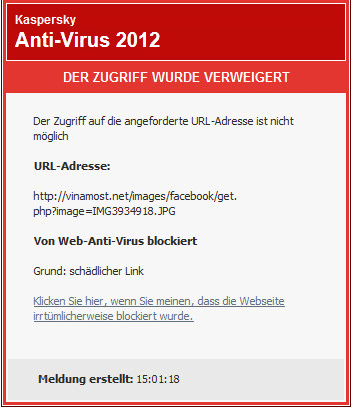
AVAST! und KASPERSKY konnten bereits im Vorfeld den Trojaner / Virus abfangen:
Tom Wannenmacher ist Gründer und Chefredakteur von Mimikama, Österreichs führender Faktencheck-Organisation. Seit 2011 kämpft er gegen Desinformation und Internetbetrug.
Hinweis: Stand zum Veröffentlichungsdatum. Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG). Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein. (Mehr zur Arbeitsweise)
0 €: Faktenstimme mit Dienstags-Newsletter und kostenlosem Mitmach-Bereich. Ab 4 €: vollständiger Mimikama-Club. Die Mitgliedschaften laufen über Steady und sind jederzeit kündbar.
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.


 Es ist nicht relevant über welche Domäne der Virus versendet wird sondern welche Dateiendung dahinter steht! Jede Woche ist mittlerweile eine neue Domain betroffen, über welche der Virus versendet wird. Der Virus verbreitet sich immer wieder sehr rasant über den Facebook-Chat und kann dadurch auch in den "persönlichen Nachrichten" auftauchen. Der Virus geht folgendermaßen vor: Freunde erhalten einen Link mit der Dateiendung "JPG" über den Facebook-Chat bzw. über die persönlichen Nachrichten. Sobald nun ein Nutzer diesen Link klickt wird dieser aufgefordert die Datei auf seinem PC zu speichern oder sofort zu installieren (Ausführen).