Heartbleed: Facebook empfiehlt eine Passwortänderung
Sensible Daten sind gefährdet durch die Heartbleed-Lücke. Mimikama bietet wichtige Informationen zur Passwortänderung für Facebook und andere Plattformen
Verschlüsselungssoftware soll Daten im Netz gegen Ausspähen schützen. Doch derzeit versetzt eine Sicherheitslücke in der weit verbreiteten Software OpenSSL Experten und Betreiber von Websites in Aufruhr. Denn die Schwachstelle erlaubt es Angreifern, sensible Daten aus verschlüsselten Verbindungen zu stehlen.
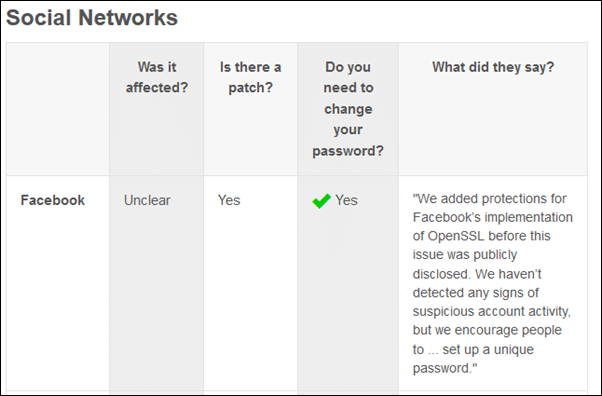
Mimikama.org /ZDDK: “Mashable” hat eine Aufstellung veröffentlicht, die auf die Problematik angesprochen wurden. In dieser Aufstellung findet man Angaben, ob die Webseiten von dem Problem betroffen sind und ob der Betreiber den Fehler behoben hat. Unter den Webseiten findet man auch soziale Netwerke wie FACEBOOK und TUMBLR vor, die ebenfalls zur Passwortänderung raten. Quelle: Mashable
Facebook schreibt:
We added protections for Facebook’s implementation of OpenSSL before this issue was publicly disclosed. We haven’t detected any signs of suspicious account activity, but we encourage people to … set up a unique password.
Bedeutet so viel wie, dass Facebook Schutzmaßnahmen ergriffen hat, als das Problem bekannt wurde. Facebook konnte aber KEINE verdächtigen Kontoaktivitäten feststellen. Facebook empfiehlt jedoch eine Änderung des Passwortes vorzunehmen.
Scrrenshot: Mashable
Wer ist davon betroffen?
Die Lücke klafft in einer Software namens OpenSSL. OpenSSL ist einer der Baukästen für das Sicherheitsprotokoll SSL, das Daten auf dem Weg durchs Netz schützen soll. SSL wird von einer Vielzahl von Webseiten, E-Mail-Diensten und Chatprogrammen genutzt. Die OpenSSL-Variante ist kostenlos und daher weit verbreitet. Auch das macht die Schwachstelle so gravierend. Nach einer Analyse von Netcraft nutzen eine halbe Million Webseiten OpenSSL. Sicherheitsexperte Bruce Schneier spricht von einem «katastrophalen Fehler».
Wo liegt die Schwachstelle?
Die Schwachstelle findet sich in einer Funktion, die eigentlich im Hintergrund laufen sollte. Sie schickt bei einer verschlüsselten Verbindung regelmäßig Daten hin und her, um sicherzugehen, dass beide Seiten noch online sind. Entsprechend heißt die Funktion «Heartbeat», Herzschlag.
Wie kann die Schwachstelle ausgenutzt werden?
Doch Angreifer könnten einen Server dazu bringen, nicht nur die Herzschlag-Nachricht zu übermitteln, sondern auch weitere gespeicherte Informationen. Passwörter oder Inhalte von E-Mails etwa. Damit nicht genug: Auch die privaten Schlüssel, die zur Herstellung einer sicheren Verbindung notwendig sind, können so gestohlen werden. Die Entdecker tauften den Fehler «Heartbleed», weil er Informationen «ausblutet».
Wie gefährlich ist die Sicherheitslücke?
«Das Problem ist, dass ein Angreifer beliebige Information auslesen kann», sagt Christoph Meinel, Direktor des Hasso-Plattner-Instituts (HPI) in Potsdam. «Man kann Informationen beschaffen, die die ganze Verschlüsselung aushebeln. Deswegen ist es eine ziemlich kritische Schwachstelle.»
Was können Angreifer damit anfangen?
Wer den privaten Schlüssel einer anderen Person oder Webseite besitzt, kann eigentlich sichere Kommunikation mitlesen. Kriminelle könnten sich auch für eine andere Webseite ausgeben, etwa für die einer Bank, warnt Marian Gawron, der am HPI forscht. Wenn die echten, zuvor gestohlenen Sicherheitsinformationen nutzen, wäre das für den Nutzer kaum zu erkennen. Bisher sind keine Attacken bekanntgeworden, sagt Gawron. Aber: «Der Angriff ist sehr schwer nachzuvollziehen, weil er sehr unauffällig ist.»
Wie kann der Fehler behoben werden?
Zunächst einmal sind die Betreiber von Webservern gefragt. Wenn sie die betroffene OpenSSL-Version benutzten, müssen sie zügig auf die jüngste Version umsteigen. Damit wird die Lücke erst einmal geschlossen. Das Problem ist: Der Fehler versteckte sich bereits zwei Jahre in der OpenSSL-Software, bis er auffiel. Angreifer könnten also bereits Passwörter und Verschlüsselungsinformationen abgefischt haben.
Was müssen Webseiten-Betreiber noch tun?
Es kann nicht zweifelsfrei ausgeschlossen werden, dass die Werkzeuge zur Verschlüsselung der eigenen Internetdaten gestohlen wurden. Daher empfehlen Fachleute den Austausch der wichtigen Zertifikate. «Wer auf der sicheren Seite sein möchte, sollte die Schlüssel neu beantragen», sagt HPI-Doktorand Gawrow. Das rät auch das Bundesamt für Sicherheit in der Informationstechnik.
Was sollten Internetnutzer tun?
Sie können erst einmal nur abwarten, dass die Betreiber von Webangeboten die Lücke schließen. Der italienische Programmierer Filippo Valsorda stellte die Seite http://filippo.io/Heartbleed/ ins Netz, auf der man testen kann, ob eine bestimmte Seite betroffen ist. Das Ergebnis ist allerdings nicht immer ganz zuverlässig. Nutzer sollten besonders bei sensiblen Daten überlegen, ihre Passwörter zu ändern. Das macht allerdings erst Sinn, nachdem die Betreiber der jeweiligen Webseiten den OpenSSL-Fehler behoben haben. (dap)
Hier ein Beispiel eines Onlineshops, der seine User darüber informiert hat!
Absender: Wiener Linien
Sehr geehrte Kundin! Sehr geehrter Kunde!
Gestern, Dienstag 08. April 2014, wurde eine Schwachstelle in der SSL-Verschlüsselung bekannt, die in weiten Teilen des Internets dazu dient, sichere Verbindungen aufzubauen. Die Schnittstelle wird neben Banken, Versicherungen und vielen Unternehmen und Services auch vom Online-Shop der Wiener Linien verwendet. Noch gestern Abend konnte die Sicherheitslücke geschlossen werden.
Es bestand die Möglichkeit, eigentlich verschlüsselte Daten in der Kommunikation zwischen Ihnen und dem Shop abzufangen und auszulesen. Weil uns Ihre Datensicherheit das Allerwichtigste ist, und um jedes Risiko für die Zukunft auszuschließen, haben wir Ihr Passwort zur Sicherheit zurückgesetzt. Bitte wählen Sie beim nächsten Login über die „Passwort vergessen“ – Funktion ein neues Passwort oder fordern Sie über den unten stehenden Link direkt ein neues Passwort an:
Falls Sie Fragen zu unseren Sicherheitsmaßnahmen haben, wenden Sie sich bitte an das Team des Online-Ticketshops unter „[email protected]“ oder per Telefon an +43 1 7909 125
Mit freundlichen Grüßen
Ihr Online-Ticketshop-Team
Wiener Linien GmbH & Co KG Erdbergstraße 202 1030 Wien
Tom Wannenmacher ist Gründer und Chefredakteur von Mimikama, Österreichs führender Faktencheck-Organisation. Seit 2011 kämpft er gegen Desinformation und Internetbetrug.
Hinweis: Stand zum Veröffentlichungsdatum. Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG). Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein. (Mehr zur Arbeitsweise)
Einmal kurz durchatmen – wir prüfen das für dich.
Seit 2011, unabhängig, gemeinnützig und werbefrei. Das geht nur mit
deiner Unterstützung. Magst du heute mithelfen?
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.