

💬Wie erkennt man schädliche Programme auf dem eigenen Gerät? Antworten finden Sie im Leitfaden Malware erkennen.
Wie wir soeben von einem aufmerksamen "Zuerst denken – dann klicken" Fan erfahren haben dürfte eine neue Malware die Runde auf Facebook machen. Facebook-Nutzer erhalten eine Freundschaftsanfrage per E-Mail. Wenn man nun diese "bestätigt" wird man zu einem "Flash-Update" geführt. Auf dieser sollte man nun dann eine angebliche "flashupdate.exe" downloaden. Aber ACHTUNG dies ist ein Trojaner. Wie das Mail aussieht bzw. was danach passiert haben wir in diesem Artikeln beschrieben.
So sieht das E-Mail aus:
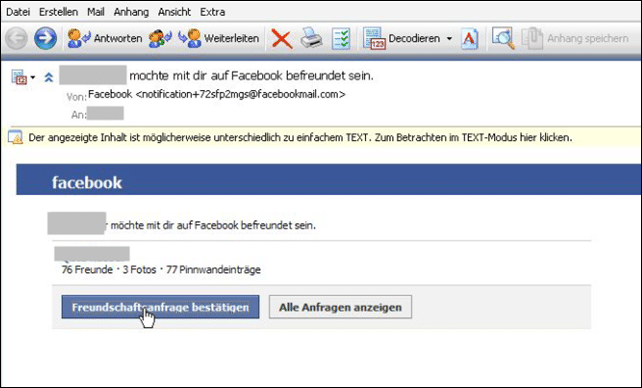
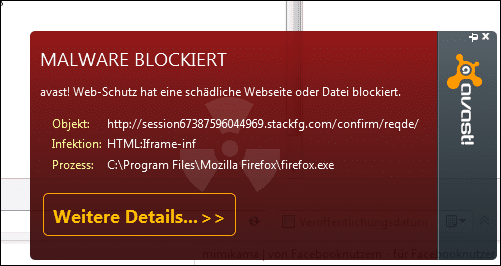
Hinter dem Button "Freundschaftsanfrage bestätigen" verbirgt sich ein Link welcher mit http://session67387596044969.stackfg.com/…. beginnt!
Alle Freundschaftsanfrage, welche über Facebook kommen beginnen mit: http://www.facebook.com/reqs.php?
Sofort danach haben wir eine Warnung von unserer Antivirus Software erhalten:
Hast Du auch schon so eine Anfrage bekomme?

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
