

Die Raiffeisen-Banken verschicken aktuell keine SMS zu einem angeblichen „pushTan“-Dienst – Vorsicht vor Betrug!
Aktuell erhalten Smartphone-Besitzer eine dubiose SMS, die angeblich von den Raiffeisen-Banken stammen soll. Die SMS ist gefälscht – das Bankunternehmen hat nichts mit der Nachricht zu tun.

Angeblich habe das System festgstellt, dass der Empfänger seinen „pushTAN“ Dienst nicht aktiviert habe. Um den Dienst zu aktivieren, soll nun auf einen Link getippt werden.
Screenshot der dubiosen SMSWer dem Link folgt und eine gute Software gegen Viren auf seinem Gerät installiert hat, wird sofort vor der Gefahr eines Datenverlusts gewarnt:
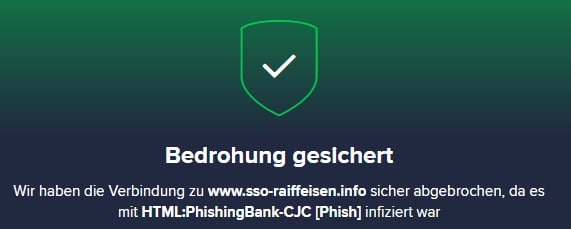
Immer auf die URL in der Adressleiste achten!
Wer keinen Virenschutz besitzt, erkennt an der Adressleiste, oben im Browser, einen möglichen Betrug. Gezeigtes Corporate Design der Raiffeisen-Banken ist gestohlen und wird missbräuchlich verwendet.
Die Login-Maske befindet sich also nicht auf der Original-Webseite, sondern führt in die Irre. Wer hier seine Daten eingibt, spielt diese direkt in die Hände der Betrüger. Diese können sich nun dem Bankkonto bedienen und die Daten womöglich auch im Darknet weiterverkaufen.
Gehe deshalb immer sicher, ob eine Nachricht tatsächlich vom erwähnten Unternehmen stammt. Auch wenn eine Nachricht auf den ersten Blick professionell und authentisch wirkt, verlangt Raiffeisen-Banken niemals persönliche Daten – egal in welcher Form. Wer auf Nummer sicher gehen möchte, sollte die Bank kontaktieren und nachfragen und niemals auf einen enthaltenen Link in einer Mitteilung klicken!
Besser ist es, wenn du die echte Seite manuell über den Browser aufrufst. Solltest du bereits Opfer des Betrugs geworden sein, kontaktiere sofort deine Bank!
Tipp: Du kannst prüfen, ob du auf der echten Seite gelandet bist, indem du zunächst einen Buchstabensalat im Login eingibst. Wird dieser dennoch angenommen oder landest du auf einer toten Seite, kannst du davon ausgehen, dass es sich höchstwahrscheinlich um Betrug handelt.
Das könnte dich auch interessieren: ebay-HändlerInnen aufgepasst: gezielte Phishing-Attacken

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
