

Ein Datensatz von krimineller Dimension
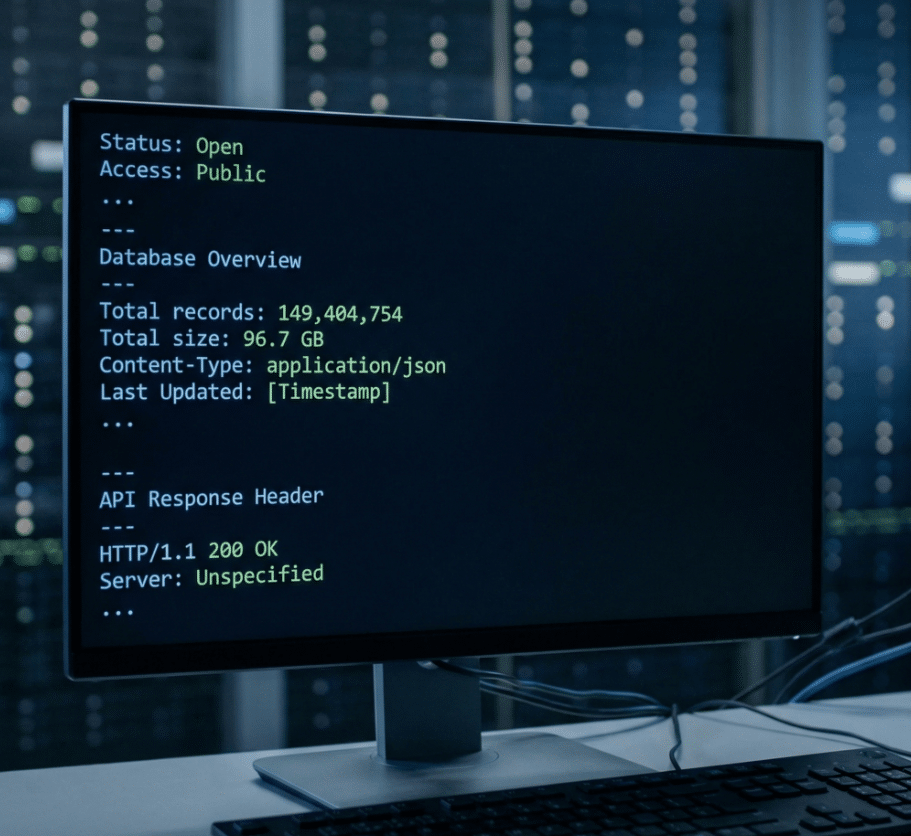
Eine ungeschützte Datenbank, 96 Gigabyte groß, frei im Internet zugänglich. Darin: 149 Millionen Zugangsdaten – Kombinationen aus E-Mail-Adresse, Passwort und konkreter Login-Adresse. Betroffen sind Zugänge zu Gmail, Facebook, Instagram, Netflix, TikTok, Online-Banking, Krypto-Plattformen – und sogar zu staatlichen Systemen aus mehreren Ländern.
Was auf den ersten Blick wie der nächste Mega-Hack großer Plattformen aussieht, ist in Wahrheit etwas anderes. Und in gewisser Hinsicht noch beunruhigender.
Geschätzte Aufschlüsselung der betroffenen Konten
Die folgende Tabelle zeigt nur die größten bekannten Plattformen (Auswahl).
E-Mail-Dienste
Gmail
48 Mio.
Yahoo
4 Mio.
Outlook
1,5 Mio.
iCloud
900.000
.edu Accounts
1,4 Mio.
Social Media
17 Mio.
6,5 Mio.
TikTok
780.000
Streaming & Sonstige
Netflix
3,4 Mio.
OnlyFans
100.000
Gesamtzahl betroffener Konten (geschätzt)
~84 Millionen
Kein Hack bei Facebook oder Google – sondern ein Blick in die Infrastruktur der Cyberkriminalität
Die betroffenen Dienste wurden nicht angegriffen. Weder Google noch Meta, Netflix oder Binance meldeten eine Sicherheitslücke. Die Zugangsdaten stammen aus sogenannter Infostealer‑Malware: Schadprogramme, die heimlich auf Computern und Smartphones von Nutzerinnen und Nutzern laufen.
Diese Programme greifen Passwörter direkt auf den Geräten ab – etwa aus Browsern, Passwortspeichern, Formularfeldern oder durch das Mitschneiden von Tastatureingaben. Die Daten werden anschließend an Server der Täter übertragen und dort gesammelt.
Ein realistisches Beispiel
Jemand erhält eine E-Mail, angeblich von einem Paketdienst. In der Nachricht heißt es, eine Lieferung könne nicht zugestellt werden. Er solle ein beigefügtes Dokument öffnen, um die Adresse zu bestätigen.
Die Datei trägt den Namen „Zustellinfo.pdf.exe“. Windows blendet die Endung standardmäßig aus, das Symbol sieht wie ein normales PDF aus. Nach dem Öffnen passiert scheinbar nichts – tatsächlich installiert sich ein Infostealer im Hintergrund.
In den folgenden Tagen loggt sich der Mann bei seinem E-Mail-Konto, bei Amazon und in seinem Firmen-Cloudspeicher ein. Die Zugangsdaten werden automatisch abgegriffen und weitergeleitet.
Genau ein solcher Server stand nun offenbar wochenlang offen im Netz.
Der Sicherheitsforscher Jeremiah Fowler entdeckte die Datenbank zufällig bei einer routinemäßigen Suche nach offen zugänglichen Systemen. Sie war weder passwortgeschützt noch verschlüsselt und ließ sich mit einem gewöhnlichen Webbrowser durchsuchen. Erst nach mehreren Wochen und wiederholten Hinweisen an den Hostinganbieter wurde der Zugriff gesperrt.
Währenddessen wuchs der Datensatz weiter.
Was in der Datenbank stand
Die Struktur der Datensätze war technisch sauber organisiert: Jeder Eintrag enthielt die betroffene Website, den Benutzernamen, das Passwort, den Ziel‑Server und zusätzliche Klassifizierungen, um Millionen Einträge effizient durchsuchbar zu machen. Alles deutet darauf hin, dass die Sammlung automatisiert entstand – als laufende Ablage für gestohlene Zugangsdaten.
Eine Auswertung der Inhalte zeigt die Dimension:
Rund 48 Millionen Einträge bezogen sich auf Gmail‑Konten, etwa 17 Millionen auf Facebook, mehrere Millionen auf Instagram, Netflix und Microsoft‑Dienste. Auch Krypto‑Plattformen wie Binance oder Coinbase tauchten hunderttausendfach auf. Hinzu kamen E‑Mail‑Konten von Universitäten, Unternehmenslogins, WordPress‑Administratorzugänge und Anmeldedaten von Behörden aus verschiedenen Ländern.
Diese Zahlen bedeuten nicht, dass all diese Dienste gehackt wurden. Sie zeigen nur, wo die kompromittierten Nutzerkonten angesiedelt sind.
Oder anders gesagt: Nicht die Häuser wurden ausgeraubt – sondern Millionen Haustürschlüssel direkt bei den Bewohnern gestohlen und gesammelt.
Warum das besonders gefährlich ist
Die Datensätze enthalten nicht nur Passwörter, sondern auch die exakten Login‑Adressen der jeweiligen Dienste. Für Kriminelle ist das ein fertiger Werkzeugkasten.
Damit lassen sich automatisierte Angriffe durchführen, bei denen tausende Konten systematisch übernommen werden. Ebenso möglich sind gezielte Phishing‑Mails, die realistisch wirken, weil sie den genutzten Dienst korrekt benennen. Auch Identitätsdiebstahl, Betrug über kompromittierte E‑Mail‑Konten oder der Zugriff auf Cloud‑Speicher und private Dokumente gehören zu den typischen Folgen.
Besonders sensibel sind die gefundenen Zugänge zu staatlichen Systemen. Zwar bedeutet nicht jeder Behörden‑Login automatisch Zugriff auf kritische Infrastruktur. Doch bereits ein einzelnes kompromittiertes Postfach kann ausreichen, um interne Netzwerke anzugreifen, gezielte Täuschungen vorzubereiten oder weitere Schadsoftware zu verbreiten.
Ein globales Problem – auch für Deutschland und Österreich
Die Datenbank enthielt Zugangsdaten aus aller Welt. Europa ist davon nicht ausgenommen.
Infostealer‑Malware verbreitet sich über:
- manipulierte E‑Mail‑Anhänge
- gefälschte Software‑Updates
- raubkopierte Programme
- schadhafte Werbeanzeigen
- kompromittierte Browser‑Erweiterungen
Wer in Deutschland oder Österreich einen Computer nutzt, ist technisch genauso angreifbar wie jemand in den USA oder Asien. Die hohen Zahlen bei Gmail, Outlook und iCloud deuten darauf hin, dass auch sehr viele europäische Konten betroffen sein dürften.
Das eigentliche Problem: Die meisten Betroffenen wissen nicht, dass ihre Geräte infiziert sind – oder waren. Ein Passwortwechsel allein hilft dann nicht, weil das neue Passwort ebenfalls abgegriffen wird, solange die Schadsoftware aktiv bleibt.
Cybercrime als Geschäftsmodell
Sicherheitsanalysten sprechen inzwischen offen von einer industrialisierten Branche. Infostealer‑Pakete inklusive Server‑Infrastruktur lassen sich in einschlägigen Foren mieten – oft für wenige hundert Dollar im Monat. Die gesammelten Daten werden weiterverkauft, nach Diensten sortiert oder für gezielte Betrugswellen genutzt.
Dass selbst diese kriminellen Datensammlungen schlecht abgesichert sind, ist kein Einzelfall. Immer wieder werden offen zugängliche Server entdeckt, weil Betreiber Geschwindigkeit und Masse über Sicherheit stellen.
Der aktuelle Fund ist deshalb weniger ein Ausreißer als ein seltener Blick hinter die Kulissen eines Systems, das sonst im Verborgenen arbeitet.
Bin ich betroffen?
So kannst du es prüfen
Niemand bekommt automatisch eine Benachrichtigung, wenn Zugangsdaten in solchen Infostealer‑Sammlungen landen. Trotzdem gibt es ein paar realistische Wege, um das eigene Risiko einzugrenzen:
Eigene E‑Mail‑Adresse prüfen
Dienste wie Have I Been Pwned sammeln bekannte Datenlecks und ermöglichen eine Suche nach der eigenen Mailadresse. Ein Treffer bedeutet nicht automatisch, dass genau dieser Datensatz betroffen ist – aber er zeigt, dass die Adresse bereits kompromittiert wurde und erhöhte Vorsicht geboten ist.
Warnmeldungen der genutzten Dienste ernst nehmen
Viele Plattformen melden inzwischen verdächtige Aktivitäten. Diese Hinweise sollten nicht ignoriert oder „für später“ abgelegt werden:
- Neue Logins aus unbekannten Ländern
- Anmeldungen von neuen Geräten
- Passwortänderungen
- Fehlgeschlagene Login‑Versuche
Postfach kontrollieren
Ein kompromittiertes E‑Mail‑Konto ist besonders kritisch. Hinweise auf eine Übernahme können sein:
- Versendete Mails, die man selbst nicht geschrieben hat
- Passwort‑Reset‑Mails für fremde Dienste
- Sicherheitswarnungen von Plattformen
Passwortmanager nutzen, falls vorhanden
Viele Passwortmanager zeigen an, ob ein gespeichertes Passwort in bekannten Leaks aufgetaucht ist. Das ersetzt keine vollständige Prüfung, hilft aber bei der Priorisierung.
Eigenes Gerät prüfen
Wer ungewöhnliche Symptome bemerkt – etwa stark verlangsamte Systeme, unbekannte Programme, neue Browser‑Erweiterungen oder unerklärliche Netzwerkaktivität – sollte einen vollständigen Malware‑Scan durchführen.
Im Zweifel gilt: Erst das Gerät bereinigen, dann Passwörter ändern.
Was Nutzer jetzt realistisch tun können
Absolute Sicherheit gibt es nicht. Aber einige Maßnahmen senken das Risiko deutlich:
- Betriebssysteme und Programme regelmäßig aktualisieren
- nur Software aus vertrauenswürdigen Quellen installieren
- Browser‑Erweiterungen kritisch prüfen
- aktuelle Antiviren‑Software verwenden
- für wichtige Konten Zwei‑Faktor‑Authentifizierung aktivieren
- Passwörter nicht mehrfach verwenden
- bei ungewöhnlichen Login‑Hinweisen oder Passwort‑Resets sofort reagieren
Wer den Verdacht hat, dass ein Gerät infiziert sein könnte, sollte es vollständig prüfen oder im Zweifel neu aufsetzen, bevor Passwörter geändert werden.
Die eigentliche Lehre
Der Fund der 149‑Millionen‑Datenbank ist kein Beweis für eine einzelne große Sicherheitslücke. Er ist ein Beleg für etwas Grundsätzlicheres:
Passwortdiebstahl ist längst kein Randphänomen mehr, sondern ein Massenmarkt. Er funktioniert automatisiert, global und dauerhaft. Millionen kompromittierter Konten zirkulieren parallel im Untergrund – unabhängig davon, ob es gerade Schlagzeilen gibt oder nicht.
Die offene Datenbank macht dieses unsichtbare System für einen Moment sichtbar.
Und sie zeigt, wie trügerisch die Vorstellung ist, man selbst sei „zu unwichtig“ für Cyberkriminelle. In Wirklichkeit zählt nicht, wer jemand ist – sondern nur, welches Passwort sein Gerät hergibt.
Weiterführende Artikel
- Datenklau-Check: Sind Ihre Login-Daten sicher?
- Checkliste für die Reaktion auf Datenlecks: Wie Sie handeln sollten
- Wie Passwörter geknackt werden – Methoden, Risiken und Schutz
- Social Engineering: Manipulation im Cyberraum und wie man sich schützt
- Fake-Profile als Einstieg in Betrug: So beginnt die Täuschung auf Social Media
Quellen

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
