

Die Behauptung
Der Shop unter nugxkqzn.shop bietet als Lidl-Onlineshop einen Bomann-Gefrierschrank um 69,23 Euro an.
Aufgestellt von: Leserinnenanfrage vom 5. November 2026 zur Domain nugxkqzn.shop; vorliegende Screenshots der Produktseite und des Bestellformulars sowie mitgelieferter HTML-Quelltext der Startseite mit decodierten Shop-Einstellungen und gespeicherter Einstiegsadresse. Der Weg über die Google-Suche beruht auf der Schilderung der Leserin; Werbekennungen und Herkunftseinstellung liefern zusätzliche Hinweise auf Google-Anzeigen. Ergänzend nachgereichte, im Artikel als solche gekennzeichnete Kassenauszüge mit Metadaten und Bibliotheksverweis. Codebeispiele sind ausgewählt und gekürzt; vollständige Klickkennungen und personenbezogene Verbindungsdaten werden nicht veröffentlicht.
Falsch
Falsch. Der dokumentierte Auftritt ist eine Lidl-Nachahmung unter einer fremden Domain. Die Markenaufmachung und die dargestellten Sicherheitslogos machen ihn zu keinem offiziellen Lidl-Angebot. Dort nicht bestellen und keine Daten eingeben.
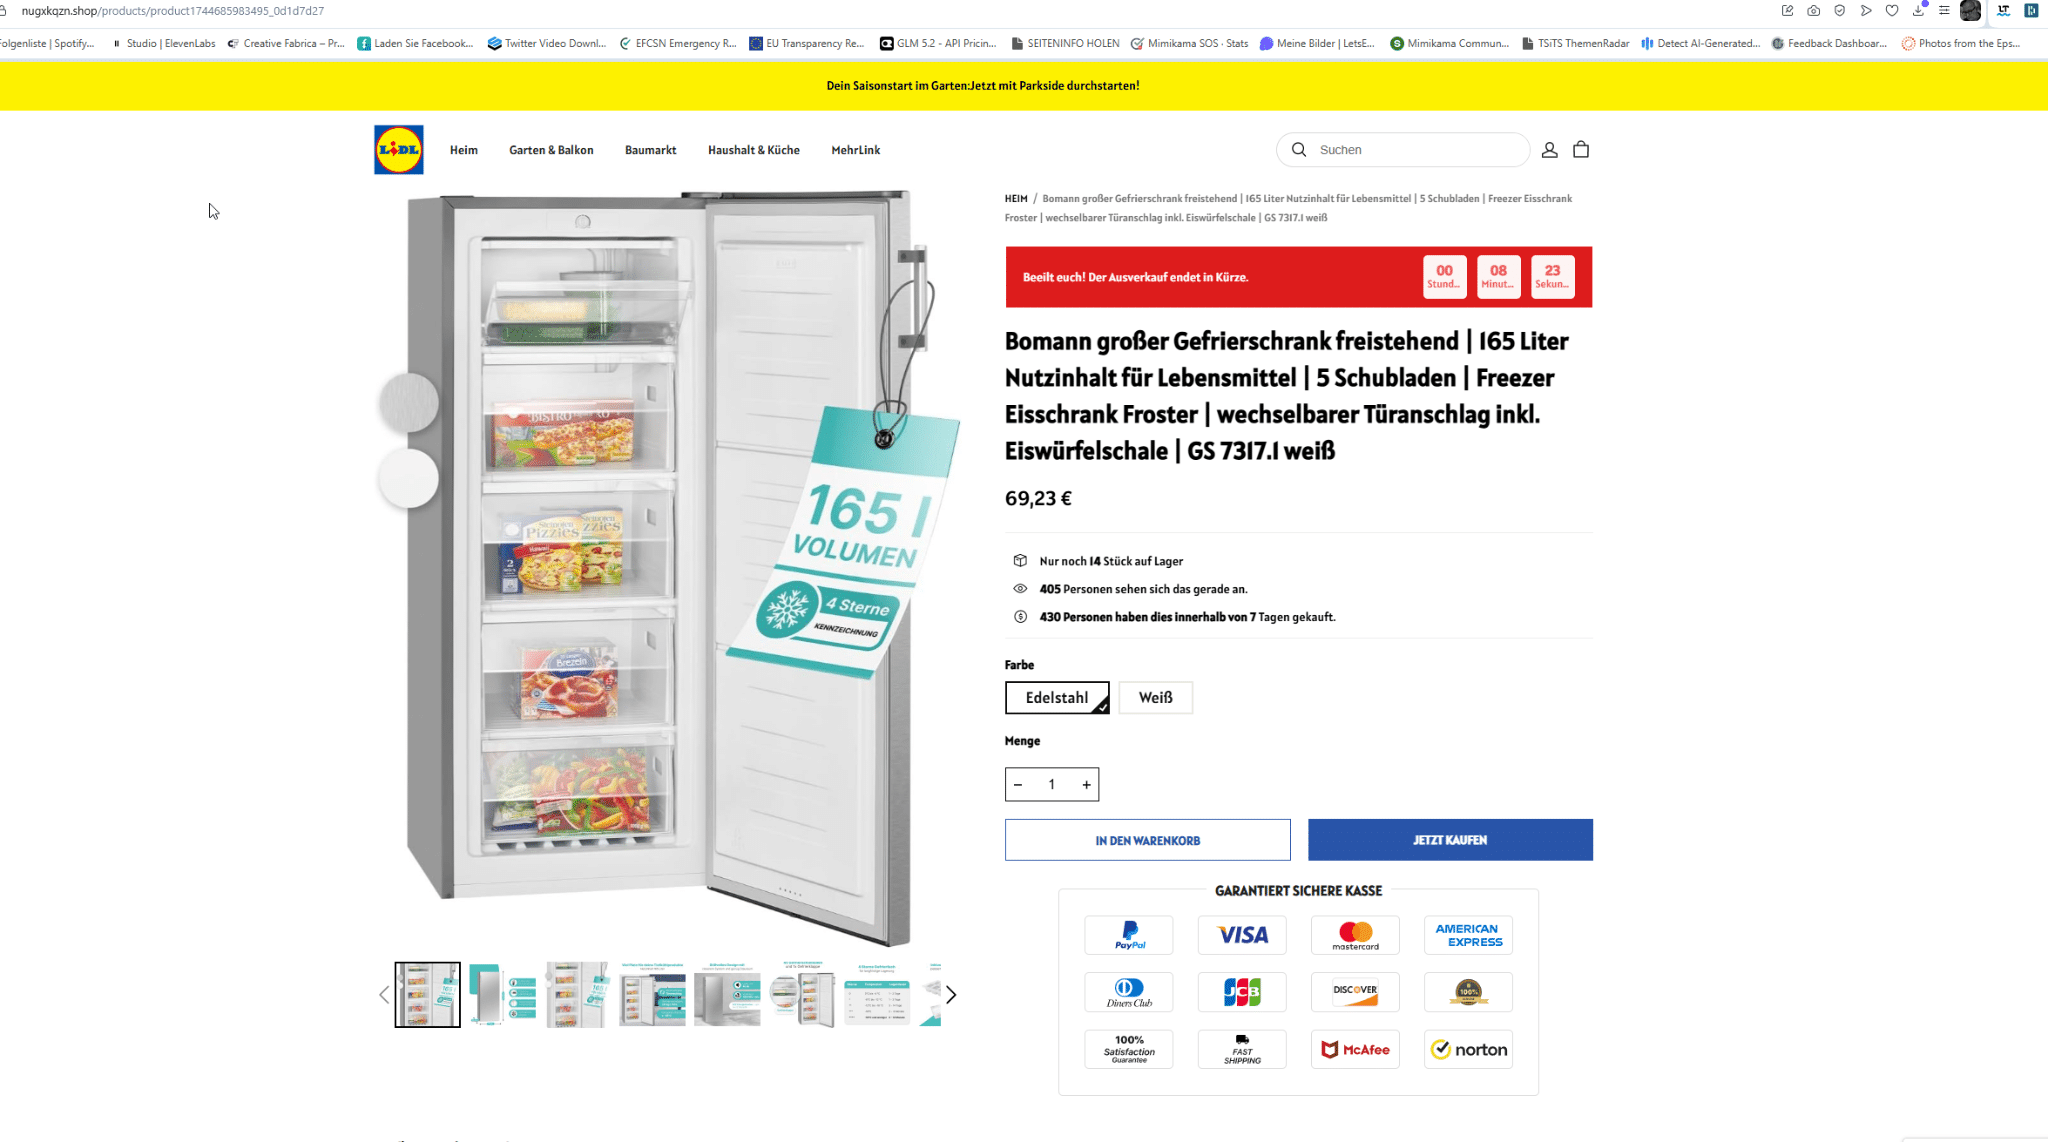
In der Adresszeile steht nugxkqzn.shop, auf der Seite prangt das Lidl-Logo. Dieser Widerspruch ist das zentrale Warnzeichen des gemeldeten Angebots: Der Auftritt imitiert die Handelskette, deren deutscher Onlineshop unter lidl.de erreichbar ist. Die Screenshots zeigen einen nachgebauten Shop, der mit einem Gefrierschrank um 69,23 Euro zum Bestellen lockt.
Über die Google-Suche zum vermeintlichen Lidl-Angebot
Aufmerksam wurden wir durch eine Leserinnenanfrage. Die Frau berichtet, sie sei bei der Google-Suche nach einem günstigen Elektrogerät auf das vermeintliche Lidl-Angebot gestoßen. Sie übermittelte uns den Link zur Produktseite. Die vorliegenden Screenshots dokumentieren das Angebot und das dazugehörige Bestellformular; einen Screenshot des ursprünglichen Google-Treffers haben wir nicht.
Der eingesandte Link enthält Kennungen für Google-Werbung, darunter gclid und gad_campaignid. Dieselbe Einstiegsadresse ist in den gespeicherten Shop-Einstellungen hinterlegt; als Herkunft steht dort utm_source: google. Google erklärt, dass die Kennung gclid bei Anzeigenklicks übergeben wird. Zusammen mit der Schilderung der Leserin sind das deutliche Hinweise auf Google-Anzeigen als Zugangsweg. Die konkrete Anzeige und ihre Platzierung können wir damit noch nicht unabhängig nachvollziehen; Werbekennungen können auch in kopierten Links erhalten bleiben.
Die grundsätzliche Masche ist dokumentiert: Die Watchlist Internet warnte am 6. Mai 2026 davor, dass bezahlte Suchanzeigen zu gefälschten Lidl-Shops führen. Menschen suchen nach günstigen Geräten, klicken auf ein vermeintlich attraktives Angebot und landen bei einem nachgebauten Händler. Ein Treffer bei Google ist deshalb kein Nachweis dafür, dass ein Shop tatsächlich zur angezeigten Marke gehört.
Bezahlte Anzeigen können innerhalb der Google-Suchergebnisse erscheinen. Die Schilderung der Leserin und die Werbekennungen passen deshalb zusammen. Die Einblendung einer Anzeige ist dabei keine Empfehlung des Händlers und kein Nachweis für dessen Seriosität.
Gefrierschrank um 69,23 Euro und Zeitdruck bis zur Kasse
Auf der Produktseite wird ein Bomann-Gefrierschrank des Modells GS 7317.1 mit 165 Litern Nutzinhalt angeboten. Neben dem Preis von 69,23 Euro steht eine rote Leiste, die ein baldiges Ende des Ausverkaufs ankündigt. Darunter behauptet der Shop, es seien nur noch 14 Stück auf Lager und 405 Personen würden das Angebot gerade ansehen. Solche Angaben können zum schnellen Kauf drängen; der Screenshot belegt weder tatsächliche Bestände noch reale Besucherzahlen.
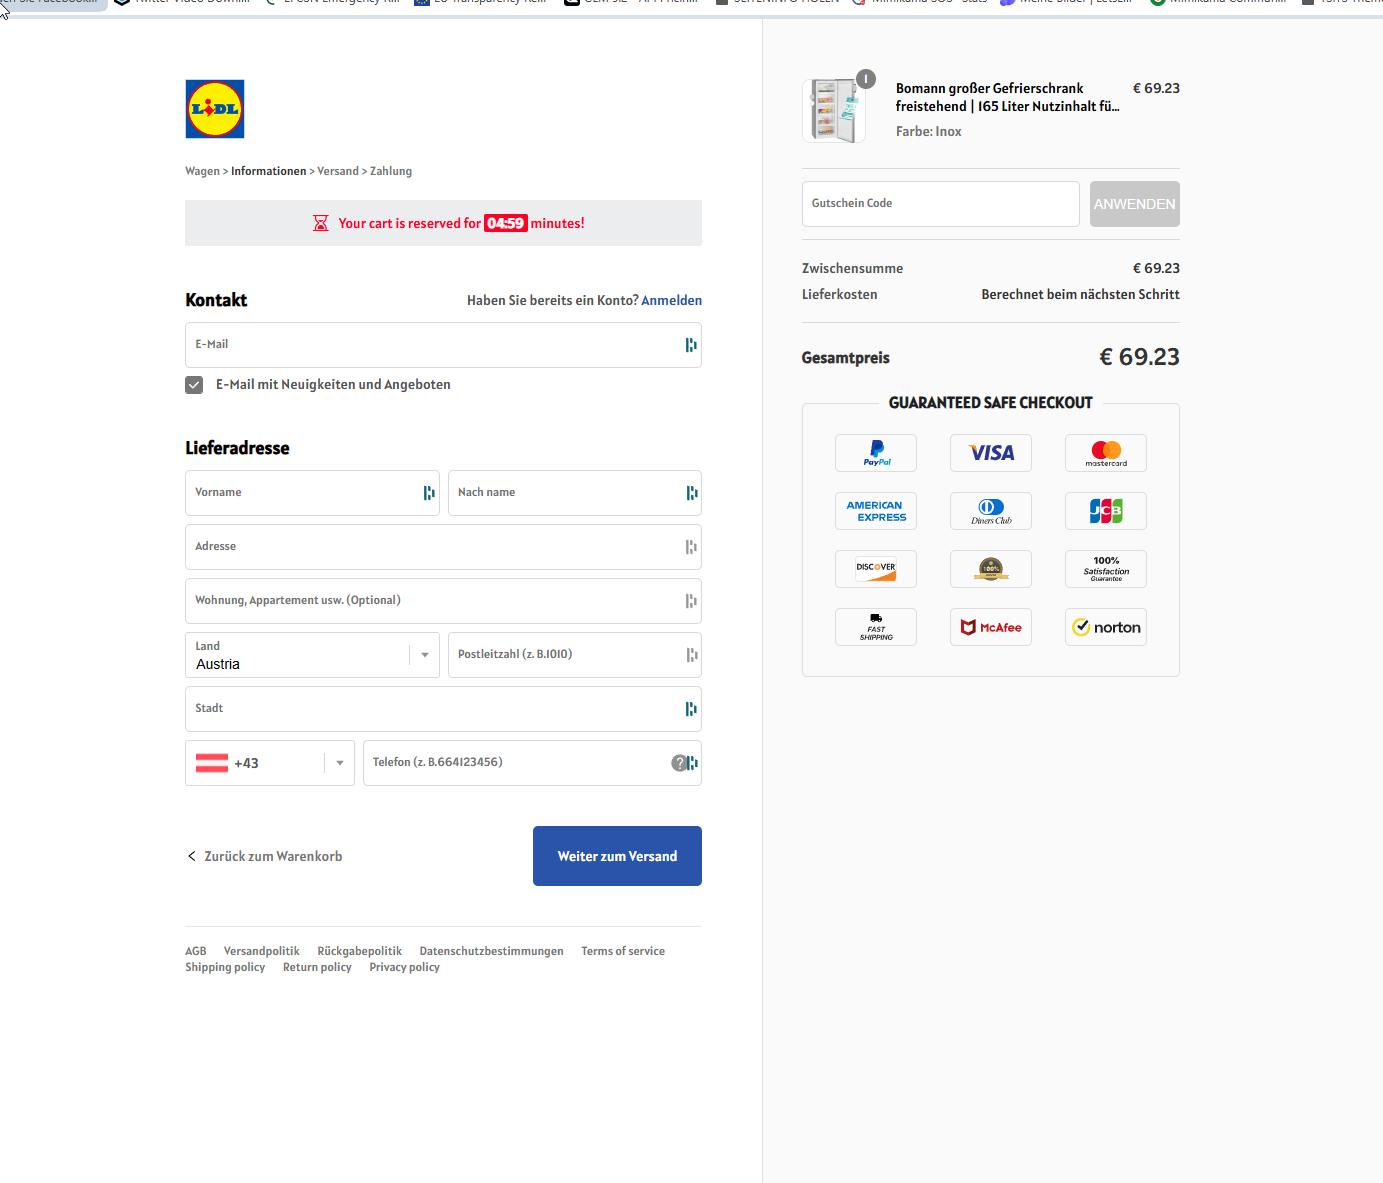
Im Bestellformular setzt sich der Zeitdruck fort. Dort soll der Warenkorb nur noch wenige Minuten reserviert sein. Abgefragt werden eine E-Mail-Adresse und Lieferdaten; auch ein Feld für die Telefonnummer ist vorhanden. Rechts stehen zahlreiche Zahlungslogos und Sicherheitszeichen. Diese Abbildungen belegen keine Sicherheitsprüfung und sagen auch nicht, welche Zahlungsarten im weiteren Bestellverlauf tatsächlich angeboten werden. Das österreichische Bundeskriminalamt warnt ausdrücklich davor, Sicherheits- und Gütezeichen ungeprüft zu vertrauen.
Der Auftritt erinnert zudem an eine bereits von Mimikama dokumentierte Lidl-Nachahmung unter einer anderen Domain. Selbst die Formulierung „Dein Saisonstart im Garten:Jetzt mit Parkside durchstarten!“ ist gleich. Das spricht für eine wiederverwendete Gestaltung; ob dieselben Personen hinter den Seiten stehen, können wir daraus nicht ableiten. Auch eine ungewöhnliche Domain oder die Endung .shop allein wäre noch kein Betrugsbeweis. Entscheidend ist hier das Zusammenspiel aus vorgetäuschtem Markenauftritt und den dokumentierten Warnzeichen.
So haben wir hinter die Shop-Oberfläche geschaut
Für unsere Prüfung haben wir neben den sichtbaren Seiten auch den gespeicherten HTML-Quelltext ausgewertet. Darin stecken vier codierte Einstellungsblöcke. Mit Base64 lassen sich Texte in eine andere Zeichenfolge umwandeln; die Inhalte können wieder lesbar gemacht werden. Wir haben diese Blöcke decodiert und die Angaben mit den Screenshots und dem eingesandten Link abgeglichen. Die folgenden Belege zeigen ausgewählte, gekürzte Auszüge; persönliche Verbindungsdaten sind nicht enthalten.
Shopname und leere Firmenfelder: In den Einstellungen steht „LIDL“ als frei eingetragener Name. Die Felder für Firma und Anschrift sind leer, auch das Telefonfeld enthält keinen Eintrag. Als Kundenservice-Adresse ist ein Gmail-Konto hinterlegt, dessen Namen wir nicht veröffentlichen. Eine Gmail-Adresse allein beweist keinen Betrug; zusammen mit der fremden Domain und dem nachgebauten Markenauftritt ist sie eine weitere Auffälligkeit.
Codebeleg öffnen: ausgewählte Shop-Einstellungen
{
  "name": "LIDL",
  "time_zone": "Etc/GMT-8",
  "currency_default": "EUR",
  "language": "de-DE",
  "order_number_prefix": "{store_id}-",
  "shop_address_company": "",
  "shop_address_line1": "",
  "shop_address_city": "",
  "shop_address_country": "",
  "shop_address_phone": ""
}
Die Herkunft ist als Google vermerkt: Im decodierten Material steht die interne Shop-ID 241317. Außerdem ist Google als Herkunft hinterlegt. Die zusätzlich gespeicherte Einstiegsadresse enthält denselben Produktpfad wie der Leserinnenlink und die Kennung gad_campaignid=24241363119. Die vollständigen Klickkennungen lassen wir weg. Diese Angaben stützen den beschriebenen Weg über Werbung; sie verraten uns nicht, wer das Anzeigenkonto betreibt.
Codebeleg öffnen: Shop-ID und gespeicherte Herkunft
{
  "store_id": 241317,
  "website_domain": "nugxkqzn.shop",
  "utm_source": "google",
  "utm_medium": "network",
  "current_theme_title": "VividHue2.0"
}
Für Bestellnummern ist das Muster {store_id}- vorgesehen, hier also 241317-. Das kann Betroffenen beim Abgleich ihrer Unterlagen helfen; eine echte Bestellung haben wir damit nicht überprüft. Die Einstellungen bevorzugen bei der Länderauswahl Österreich und Deutschland sowie Spanien und die Schweiz. Chinesische Menübezeichnungen und UTC+8 als Zeitzone sind ebenfalls enthalten. Daraus lässt sich der Standort der Betreiber nicht sicher bestimmen. Auch die Logo-Datei in einem Verzeichnis mit einer anderen Shop-Nummer reicht nicht aus, um mehrere Shops denselben Personen zuzuordnen.
Zusatzmodule für Übersetzung und Zeitdruck: Der gespeicherte Originalcode enthält Ladeaufrufe für Module namens googletranslate, countdown und trusttool. Der Countdown ist auch auf den Screenshots sichtbar. Die Zahlen am Ende entsprechen, als Unix-Zeitwerte gelesen, dem 31. Oktober 2026 zwischen 15:53 und 15:56 Uhr MEZ. Welche Änderung diese Werte dokumentieren, geht aus den Aufrufen allein nicht hervor. Sie belegen deshalb kein genaues Datum, an dem der Shop auf Lidl umgestellt worden wäre.
Codebeleg öffnen: Aufrufe der Zusatzmodule
window.load_script('googletranslate', '0', 'defer', 1793458388);
window.load_script('countdown', '140', 'defer', 1793458429);
window.load_script('trusttool', '260', 'defer', 1793458580);
Was die zusätzlichen Kassenauszüge zeigen: Nachgereichte Codeausschnitte tragen den Seitentitel „Informationen – LIDL – Kasse“ und enthalten folgende Anweisung:
Zusätzlich eingereichter Auszug: Titel und Suchmaschinenanweisung der Kasse
<meta name="robots" content="noindex,nofollow">
<title>Informationen - LIDL - Kasse</title>
Mit noindex soll diese konkrete Seite aus dem Suchindex herausgehalten werden, wie die Google-Dokumentation erklärt. Die Anweisung für eine Kassenseite belegt keine Sperre des gesamten Shops und ist für sich genommen kein Betrugsmerkmal. Sie widerlegt auch nicht den von der Leserin geschilderten Einstieg über die Google-Suche.
Kartenfelder und eine Sicherheitsbehauptung: Die decodierten Sprachdateien enthalten Texte für Kreditkartenfelder. Bei einer Fehlermeldung steht das chinesische Satzzeichen „。“ am Ende. Ein weiterer Text verspricht eine nach PCI DSS garantierte Sicherheit. Das ist zunächst eine Behauptung im Shopcode, kein von uns überprüftes Sicherheitszertifikat.
Codebeleg öffnen: Texte für Kartenfelder
{
  "card_number": "Kartennummer",
  "card_number_incomplete": "Ihre Kartennummer ist unvollständig。",
  "card_safe_for_pci": "Die Kartendaten sind gemäß den PCI DSS-Standards garantiert sicher."
}
Ein zusätzlich vorgelegter Kassenauszug verweist auf jsencrypt.min.js, eine Bibliothek für RSA-Verschlüsselung. Die Feldtexte und der Verweis zeigen technische Bausteine für eine Kartenabfrage. Ob und über welchen Zahlungsdienst tatsächlich abgerechnet wird, ist damit noch nicht belegt. Die vollständige Zahlungsseite wurde nicht unabhängig abgerufen und es wurde keine Testzahlung durchgeführt.
Was du bei diesem Shop tun solltest
Bestelle nicht über nugxkqzn.shop und gib dort keine persönlichen Daten oder Zahlungsdaten ein. Öffne den Händler über die dir bekannte offizielle Adresse oder seine offizielle App. Vergleiche vor einer Bestellung die tatsächliche Webadresse mit dem Anbieter, als der die Seite auftritt. Ein vertrautes Logo ersetzt diese Prüfung nicht.
Falls du bereits bezahlt hast, kontaktiere sofort deine Bank oder den Zahlungsdienstleister und kläre, ob eine Rückbuchung möglich ist. Hast du Kreditkartendaten eingegeben, besprich mit dem Kartenanbieter auch eine Sperre. Sichere Bestellbestätigungen und Zahlungsbelege und erstatte bei einem Betrugsverdacht Anzeige. Das Bundeskriminalamt empfiehlt ausdrücklich, Beweise zu sichern und die Bank beziehungsweise das Kreditkartenunternehmen einzuschalten.
Grundlage und Grenzen unserer Prüfung: Ausgewertet wurden die Leserinnenmeldung, zwei Screenshots und der mitgelieferte HTML-Quelltext der Startseite einschließlich der decodierten Shop-Einstellungen. Ergänzend liegen die im Artikel ausdrücklich benannten Kassenauszüge vor. Ein Live-Abruf des Shops war bei unserer Prüfung am 5. November 2026 nicht möglich. Es gab keine Testbestellung. Konkrete Geschädigte, ausbleibende Lieferungen oder die Identität der Betreiber sind durch dieses Material nicht nachgewiesen. Der vollständige Quelltext bleibt wegen der darin enthaltenen Sitzungs- und Verbindungsdaten unveröffentlicht.
Quellen

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise) Welche Quellen wir verwenden und was für uns kein Beleg ist, steht auf unserer Quellenseite.
