

Ist das die nächste Entwicklungsstufe im Malware- und Phishingversand? Eine W-Mail kombiniert beide Gefahren und fügt ihren Empfängern im Ernstfall doppelten Schaden zu. Wir warnen daher vor dieser jüngst aufgetauchten E-Mail, welche sich mit dem Absender “Commerzbank” tarnt.
In dieser E-Mail werden die Empfänger mit vollem Namen angesprochen und darauf hingewiesen, dass ein neues Sicherheitszertifikat für mobile Endgeräte (also Handy) installiert werden soll.
Wichtiger Hinweis: Erwähnter Bank (Commerzbank) hat mit der Betrugsmasche nichts zu tun. Sie selbst wurden hier Opfer, indem ihr Name missbräuchlich verwendet wird, um Nutzer in die Falle zu locken!

Der Inhalt dieser E-Mail lautet im barrierefreien Klartext:
Hallo Berndt [***],
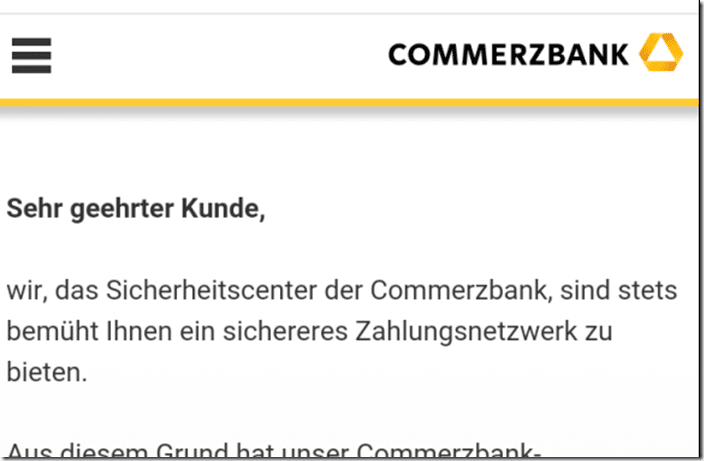
wir, das Sicherheitscenter der Commerzbank, sind stets bemüht Ihnen ein sichereres Zahlungsnetzwerk zu bieten.
Aus diesem Grund hat unser Commerzbank-Sicherheitsteam für unsere Kunden ein neues Sicherheitszertifikat für Mobile Endgeräte entwickelt. Nur so können wir Missbrauch durch Dritte ausschließen und Sie vor einem finanziellen Schaden bewahren.
Die Installation ist nur einmal notwendig, erneute Sicherheitsupdate für Ihr Endgerät werden fortan automatisch ausgeführt.
Sollten Sie dieser Aufforderung nicht nach kommen, sind Sie im Betrugsfall voll haftbar, des Weiteren werden wir nach Ablauf einer Frist von 14 Tagen vorsorglich Ihr Konto sperren.Zum Sicherheitszertifikat
Mit freundlichen Grüßen
Ihre Commerzbank AG
In der Beschreibung zeigt sich schon deutlich eine gewisse Zweigleisigkeit: ist es Phishing? Ist es eine Malware? Wenn man den weiteren Verlauf anschaut, muss man mit Erschrecken feststellen:
BEIDES!
Also erstes gelangt man auf eine Webseite, welche dem Commerzbank-Login nachempfunden ist. Für Desktopnutzer können wir zunächst eine leichte Entwarnung geben: die Webseite unter der Adresse “kunden.commerzbank.de.019861.pw” wird nur im Browser auf Mobilgeräten angezeigt. Auf dem PC/Notebook nicht.
Das hat einen bestimmten Grund, wie sich herausstellen wird. DOch zunächst trifft der Besucher auf eine gefälschte Webseite im corporate Design der Commerzbank.
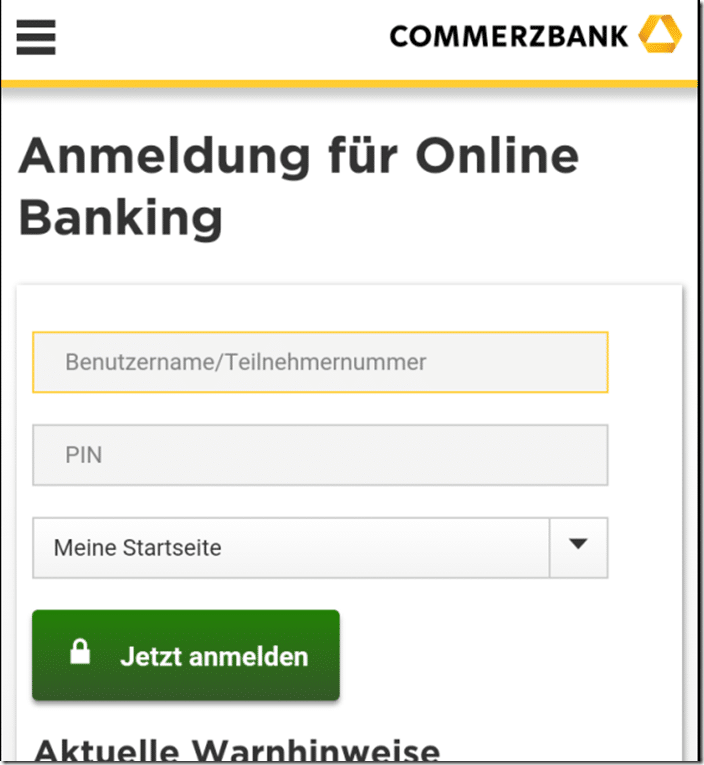
Hier soll man sich einloggen, um zum neuen Sicherheitszertifikat zu gelangen. Dieser Login ist eine Fälschung! Jegliche Eingaben an dieser Stelle werden in einer Datenbank von Betrügern gespeichert und können von diesen genutzt werden. Selbst mit frei erfundenen Eingaben gelangt man an dieser Stelle weiter (Anmerkung: ein besonderes Merkmal einer Phishingseite besteht darin, dass diese frei erfundene Angaben akzeptiert, da sie logischerweise die echten nicht kennen kann).
//
Erneut bekommt man den Inhalt der E-Mail angezeigt, man wird darauf hingewiesen, dass man dieses Sicherheitsupdate ausführen soll, ansonsten werde in 14 Tagen das Konto deaktiviert.
Fiese Taktik!
Haarklein und recht überzeugend wird dem Besucher erklärt, wie dieses Update/Zertifikat zu installieren ist. An dieser Stelle wird es noch einmal besonders deutlich: betroffen sind in diesem Betrugsfall ausschließlich Android Geräte!
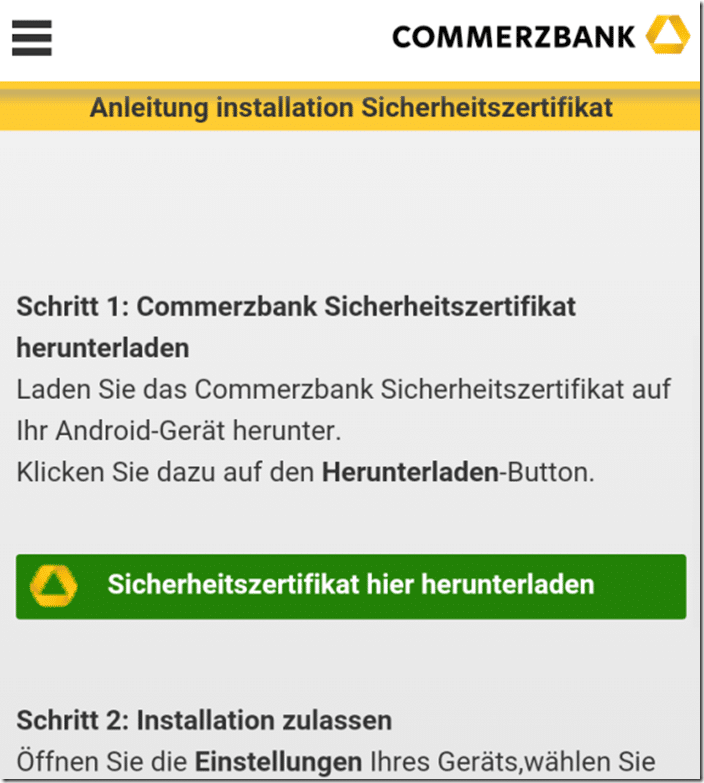
Hinter diesem Link verbirgt sich der Download einer Datei mit dem Namen “sicherheitszertifikat.apk”. Bei dieser Datei handelt es sich um eine schädliche Datei für Android.
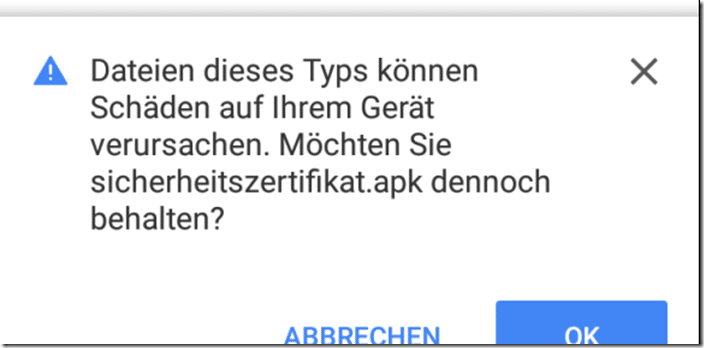
Test in der virtuellen Maschine
Ein virtueller Durchlauf der schädlichen Datei zeigt: nach der Installation wir eine App mit dem Commerzbank-Symbol dargestellt. Nach dessen Start verliert sich diese App in endlosem Laden. Wir haben die Datei zur weiteren Analyse weitergeleitet.

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
