

Bitte nicht der Benachrichtigung der E-Mail folge leisten, welche sich als “FedEx” ausgibt: der eingebaute Link dieser Mail führt DIREKT zu einer infizierten Webseite.
”Infiziert” bedeutet an dieser Stelle, dass auf der Webseite ein JavaScript versteckt ist, zudem handelt es sich meist um sogenannte “kompromittierte” (einfach: gehackte) Webseiten, deren sonstiges Angebot völlig in Ordnung ist. Dieser versteckte Code leitet dann auf bösartige Seiten weiter. In dem aktuell vorliegenden Fall leitet ein Link aus folgender Mail auf eine infizierte Seite:
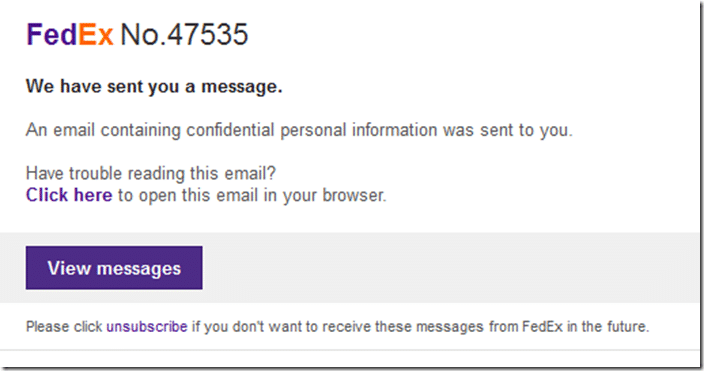
Der Inhalt dieser Mail im barrierefreien Klartext:
We have sent you a message.
An email containing confidential personal information was sent to you.Have trouble reading this email?
Click here to open this email in your browser.
Das Ziel der Mail ist es, dass der Empfänger auf den eingebetteten Link hinter “View messages” klickt. Dieser führt dann auf eine infizierte Webseite:
Trojanerwarnung!
An dieser Stelle meldet sich Kaspersky Internet Security direkt zu Wort und sperrt den Zugang zu dieser Webadresse:

(HIER 60 Tage Kaspersky Internet Security Multi-Device 2016 kostenlos testen)

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
