


Das BSI empfiehlt insbesondere Unternehmen und Organisationen, die in der Cyber-Sicherheitswarnung skizzierten Abwehrmaßnahmen umzusetzen.
Warnstufe Rot: Schwachstelle Log4Shell führt zu extrem kritischer Bedrohungslage
Die kritische Schwachstelle (Log4Shell) in der weit verbreiteten Java-Bibliothek Log4j führt nach Einschätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) zu einer extrem kritischen Bedrohungslage. Das BSI hat daher seine bestehende Cyber-Sicherheitswarnung auf die Warnstufe Rot hochgestuft.
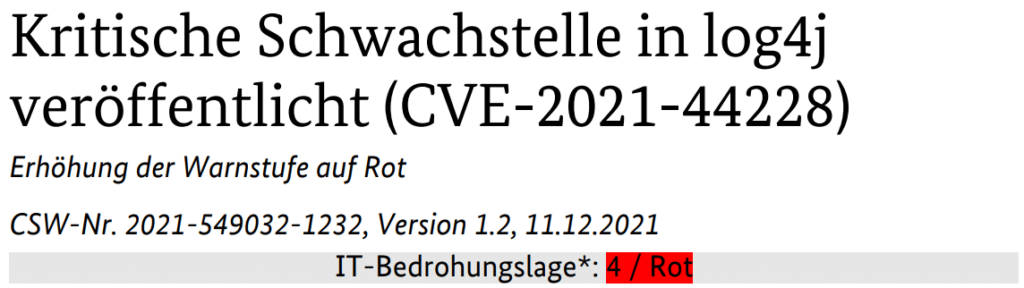
Ursächlich für diese Einschätzung ist die sehr weite Verbreitung des betroffenen Produkts und die damit verbundenen Auswirkungen auf unzählige weitere Produkte. Die Schwachstelle ist zudem trivial ausnutzbar, ein Proof-of-Concept ist öffentlich verfügbar. Eine erfolgreiche Ausnutzung der Schwachstelle ermöglicht eine vollständige Übernahme des betroffenen Systems. Dem BSI sind welt- und deutschlandweite Massen-Scans sowie versuchte Kompromittierungen bekannt. Auch erste erfolgreiche Kompromittierungen werden öffentlich gemeldet.
Das ganze Ausmaß der Bedrohungslage ist nach Einschätzung des BSI aktuell nicht abschließend feststellbar. Zwar gibt es für die betroffene Java-Bibliothek Log4j ein Sicherheits-Update, allerdings müssen alle Produkte, die Log4j verwenden, ebenfalls angepasst werden. Eine Java-Bibliothek ist ein Software-Modul, das zur Umsetzung einer bestimmten Funktionalität in weiteren Produkten verwendet wird. Es ist daher oftmals tief in der Architektur von Software-Produkten verankert. Welche Produkte verwundbar sind und für welche es bereits Updates gibt, ist derzeit nicht vollständig überschaubar und daher im Einzelfall zu prüfen. Es ist zu erwarten, dass in den nächsten Tagen weitere Produkte als verwundbar erkannt werden.
Das BSI empfiehlt insbesondere Unternehmen und Organisationen, die in der Cyber-Sicherheitswarnung skizzierten Abwehrmaßnahmen umzusetzen. Darüber hinaus sollten die Detektions- und Reaktionsfähigkeiten kurzfristig erhöht werden, um die eigenen Systeme angemessen überwachen zu können. Sobald Updates für einzelne Produkte verfügbar sind, sollten diese eingespielt werden. Darüber hinaus sollten alle Systeme auf eine Kompromittierung untersucht werden, die verwundbar waren.
Quelle: BSI

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
