
Die Behauptung
Seit Monaten sollen Betrüger E-Mails über eine offizielle Microsoft-Adresse versenden.
Als Absender wird dabei „[email protected]“ genannt.
Die Nachrichten enthalten demnach Spam- oder Phishing-Links.
Aufgestellt von: TechCrunch
Faktencheck: Wahr
Ja, dieser Missbrauch ist real.
Der Knackpunkt ist nicht eine frei erfundene Adresse, sondern ein offenbar missbrauchtes Microsoft-System. Offen bleibt, wie genau die Täter den Versand technisch auslösen.
Wer so eine Mail im Postfach sieht, hält sie leicht für echt. Genau darauf zielt der Effekt ab.
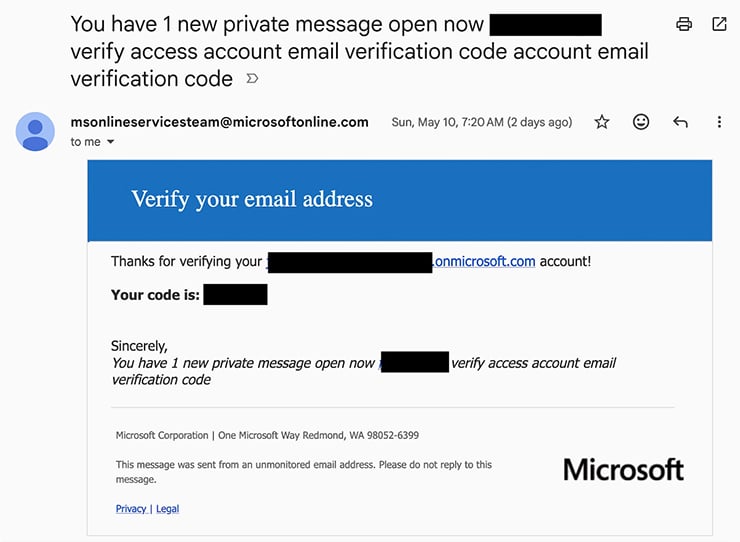
Nach aktuellem Stand spricht einiges dafür, dass Kriminelle tatsächlich Nachrichten über eine echte Microsoft-Absenderadresse verschicken konnten. Gemeint ist also wohl kein bloß gefälschter Anzeigename. Beschrieben wird vielmehr ein Missbrauch eines legitimen Benachrichtigungssystems oder eines damit verbundenen Kontomechanismus.
TechCrunch schildert mehrere erhaltene E-Mails mit Spam-Links, die von „[email protected]“ kamen. Diese Adresse wird von Microsoft normalerweise für wichtige Kontohinweise genutzt, etwa für Sicherheitsmeldungen oder Codes. Genau deshalb wirken solche Mails glaubwürdig, selbst wenn Inhalt und Form bereits auffällig schlecht gemacht sind.
Der Absender scheint echt
Wichtig ist die Unterscheidung: Bei vielen Phishing-Mails wird nur so getan, als stamme die Nachricht von Microsoft. In diesem Fall lautet der Vorwurf anders. Die Mails kamen tatsächlich von einer offiziellen Microsoft-Adresse, die sonst für legitime Kontobenachrichtigungen verwendet wird.
Auch „The Spamhaus Project“ meldete laut dem zitierten Beitrag, diesen Missbrauch seit mehreren Monaten zu beobachten. Das stützt die Annahme, dass es sich nicht bloß um einen Einzelfall oder um eine falsch gelesene Kopfzeile handelt. Microsoft erklärte demnach später, man untersuche die Phishing-Meldungen und verschärfe Erkennung, Sperren und Kontomaßnahmen.
Der Inhalt bleibt trotzdem verdächtig
Eine echte Absenderadresse macht eine Mail nicht automatisch seriös. Genau das ist hier die Falle. Wenn Empfänger eine bekannte Microsoft-Adresse sehen, sinkt oft die Vorsicht, obwohl der Text zu angeblichen Transaktionen, privaten Nachrichten oder dringenden Hinweisen auf dubiose Links führt.
Das Muster ist typisch für Phishing: Vertrauen wird über die Marke erzeugt, der eigentliche Angriff steckt im Link und in der Handlungsaufforderung. Der technische Missbrauch im Hintergrund ändert nichts daran, dass die Nachricht selbst betrügerisch sein kann. Wer nur auf den Absender schaut, übersieht den eigentlichen Warnhinweis.
Warum das glaubwürdig wirkt
Der Fall wirkt plausibel, weil er zwei Dinge verbindet: einen legitimen Absender und plumpen Betrugsinhalt. Viele Menschen erwarten, dass nur sauber gefälschte Mails gefährlich sind. Tatsächlich reicht oft schon eine echte Versandroute, um Zweifel zu senken.
Dazu kommt, dass automatisierte Benachrichtigungssysteme bei großen Anbietern komplex sind. Wenn dort Eingaben, Vorlagen oder Kontoanlagen missbraucht werden können, entsteht schnell der Eindruck einer echten Systemmail. Genau deshalb sollte nicht nur die Adresse geprüft werden, sondern immer auch der Anlass, der Link und das konkrete Ziel der Nachricht.
Microsoft kennt das Problem offenbar
Microsoft wurde mit dem Problem konfrontiert und reagierte nach Veröffentlichung mit einer Stellungnahme. Das ist kein Beweis für jedes einzelne Mailbeispiel, aber ein starkes Indiz, dass es tatsächlich einen realen Missbrauchsfall gibt.
Nicht belegt ist bislang öffentlich, welche Lücke im Detail ausgenutzt wurde. Ebenfalls offen bleibt, ob ausschließlich neue Konten, bestimmte Workflows oder einzelne Benachrichtigungsfunktionen betroffen waren. Für Nutzer ändert das wenig: Eine Mail kann von einer echten Adresse kommen und trotzdem auf Betrug hinauslaufen.
FAQ zum Thema: Microsoft offizielle Mailadresse
Hat Microsoft wirklich Phishing-Mails über eine offizielle Adresse verschickt?
Nicht absichtlich. Betrüger haben offenbar ein Microsoft-System so missbraucht, dass Phishing-Mails über eine echte Microsoft-Absenderadresse versendet wurden. Das unterscheidet sich von einer normalen Absenderfälschung. Das Problem ist daher kein bloßes Spoofing, sondern ein missbrauchtes Benachrichtigungssystem mit Phishing-Links.
Woher stammen die Erkenntnisse zu Mails von [email protected]?
Die Informationen stammen aus einem TechCrunch-Bericht, der mehrere solche Mails beschreibt. Zusätzlich wird Spamhaus als Beobachter ähnlicher Aktivitäten genannt.
Wie prüft man Microsoft-Mails mit verdächtigem Link?
Am sichersten ist: keine Links aus der Mail anklicken. Stattdessen Microsoft-Dienste direkt über die offizielle Website oder die App öffnen und dort nachsehen, ob es wirklich eine Warnung, Nachricht oder Kontobewegung gibt.
Ist eine echte Microsoft-Adresse ein Beweis für Echtheit?
Nein. Auch eine echte Adresse kann in einem missbrauchten System für betrügerische Inhalte genutzt werden. Entscheidend sind immer Anlass, Linkziel und die konkrete Aufforderung.
Woran erkennt man solche Microsoft-Phishing-Mails zusätzlich?
Oft an unpassenden Betreffzeilen, seltsamen Formulierungen oder Links zu fremden Domains. Misstrauen ist angebracht, wenn Druck aufgebaut wird oder eine angeblich dringende Aktion verlangt wird.
Quellen

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise) Welche Quellen wir verwenden und was für uns kein Beleg ist, steht auf unserer Quellenseite.
