

Fake-Abstimmungen über WhatsApp folgen oft demselben Muster: Erst kommt eine harmlose Bitte im Chat, danach führt ein Link auf eine professionell wirkende Voting-Seite. Der eigentliche Angriff beginnt dort, wo die angebliche Stimmabgabe in eine „Überprüfung“ per WhatsApp umschlägt. Der Fall um „Franziska“ zeigt exemplarisch, wie Täter dafür die WhatsApp-Funktion „verknüpfte Geräte“ missbrauchen.
Was bedeutet „Geräteverknüpfung“?
WhatsApp erlaubt es, den eigenen Account zusätzlich auf weiteren Geräten zu nutzen, etwa am Computer. Dafür wird ein neues Gerät mit dem bestehenden WhatsApp-Konto verknüpft. Wer einer solchen Verknüpfung zustimmt, erlaubt diesem Gerät, auf das Konto zuzugreifen und im eigenen Namen Nachrichten zu senden. Genau diese legitime Funktion wird bei der Betrugsmasche missbraucht: Die Betroffenen glauben, eine Stimme zu bestätigen, richten tatsächlich aber den Zugang für ein fremdes Gerät ein.
Die Masche beginnt nicht auf der Webseite, sondern im WhatsApp-Chat
Im ersten Moment wirkt die Nachricht harmlos. Jemand bittet darum, kurz für ein Kind, eine Schülerin oder die Tochter von Bekannten abzustimmen. Der Anlass ist klein, emotional und alltagstauglich. Genau darin liegt die Stärke dieser Masche.
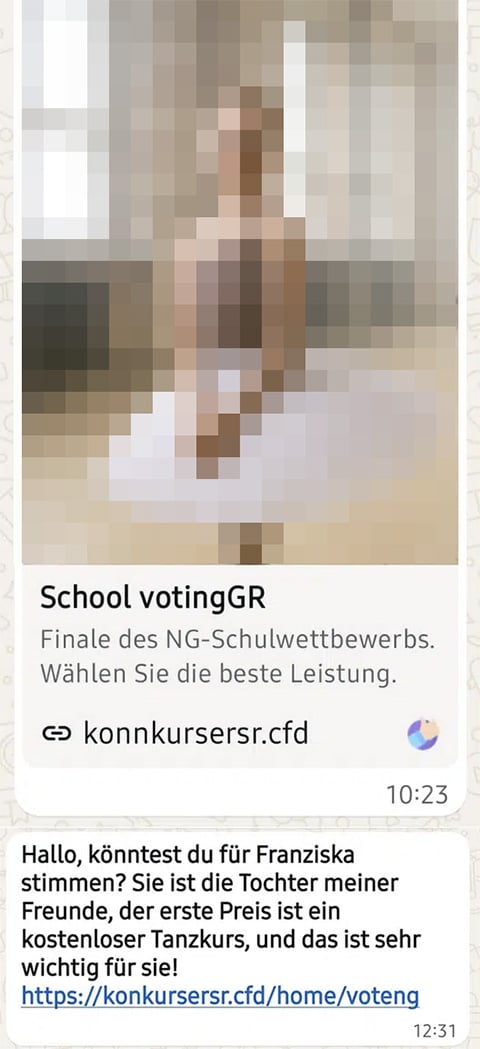
Denn der Vertrauensvorschuss entsteht nicht durch die spätere Webseite, sondern bereits im Messenger. Wer glaubt, einem bekannten Kontakt schnell helfen zu können, prüft den Link meist weniger streng als bei einer anonymen Mail oder einer offensichtlichen Werbenachricht.
Der Fall „Franziska“ ist dafür typisch. Die Bitte wirkt persönlich und unaufgeregt. Sie löst keinen Alarm aus, sondern Hilfsbereitschaft. Genau auf diesen Effekt bauen solche Fake-Abstimmungen. Wie der konkrete Fall bewertet wurde, steht im Faktencheck „Ist die WhatsApp-Abstimmung für Franziska echt?“
Nach dem Klick folgt die Tarnung: eine professionell wirkende Voting-Seite
Erst nach dem Klick übernimmt die Webseite die nächste Rolle in der Täuschung. Sie zeigt Kinderfotos, Namen, Auswahlbuttons und eine Geschichte über einen Wettbewerb, ein Finale oder einen Preis. Dazu kommen oft weitere Elemente wie FAQ, Informationen über die angebliche Organisation und Texte, die Seriosität simulieren sollen.

Auch im Fall „Franziska“ ist dieses Muster gut erkennbar. Die Seite wirkt auf den ersten Blick wie eine gewöhnliche Abstimmungsseite: Kandidatinnen, Auswahlfelder, Wettbewerbstext und ergänzende Erklärungen. Gerade diese Oberfläche ist wichtig, weil sie den späteren WhatsApp-Schritt plausibel machen soll.
Die Webseite ist also kein Nebendetail. Sie ist die Tarnoberfläche, die aus einer dubiosen Verknüpfung einen scheinbar normalen Abstimmungsprozess macht.
Der entscheidende Kipppunkt kommt erst bei der angeblichen Überprüfung
Die eigentliche Bruchstelle liegt nicht in der WhatsApp-Nachricht und auch nicht im ersten Eindruck der Webseite. Sie liegt in dem Moment, in dem die Seite plötzlich eine „Überprüfung“, „Autorisierung“ oder „Anmeldung“ über WhatsApp verlangt.

Spätestens hier passt der Ablauf nicht mehr zu einer normalen Stimmabgabe. Eine gewöhnliche Voting-Seite braucht vielleicht ein Captcha oder eine interne Bestätigung, aber keine Geräteverknüpfung und keinen WhatsApp-Prozess, der auf Login oder Sitzung hinausläuft.
Genau an diesem Punkt wird aus einer angeblichen Abstimmung ein technischer Missbrauch einer echten Plattformfunktion.
QR- oder Kopplungs-Codes gehören nicht zu einer Abstimmung
Der zentrale Befund in solchen Fällen ist klar: Der eingeblendete QR-Code dient nicht dazu, eine Stimme zu bestätigen.

Im analysierten Fall verweist der decodierte QR-Code auf eine Adresse mit wa.me/settings/linked_devices. Das ist kein Abstimmungslink, sondern ein Verweis auf die WhatsApp-Funktion „verknüpfte Geräte“.
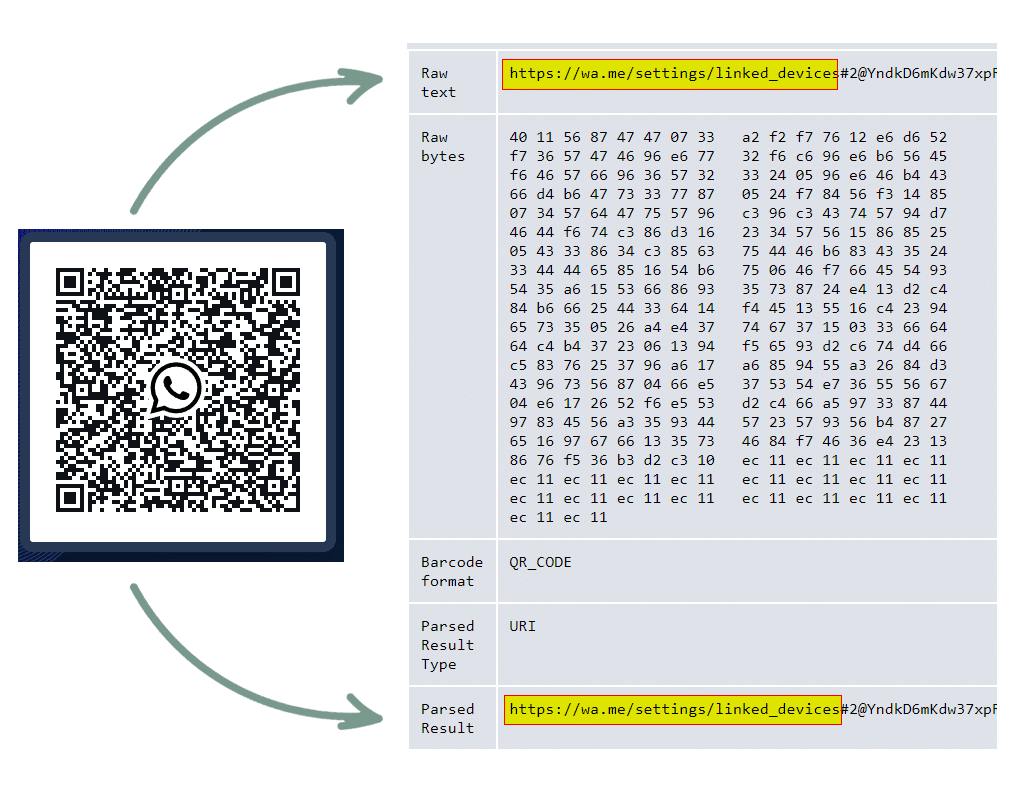
Damit wird die Täuschung klar erkennbar: Die Seite behauptet, der Nutzer müsse seine Stimme verifizieren. Tatsächlich gehört der QR-Code zur WhatsApp-Funktion „verknüpfte Geräte“. Wer ihn mit dem eigenen WhatsApp-Konto scannt, nimmt nicht an einer Abstimmung teil, sondern kann das eigene Konto mit einem weiteren Gerät verbinden. Der Code bestätigt also keine Stimme, sondern kann eine fremde Sitzung vorbereiten.
Update 16.09.2026: Auch Kopplungscodes statt QR-Code
Eine aktuell kursierende Variante zeigt nun sehr deutlich, dass die Geräteverknüpfung nicht zwingend über einen QR-Code erfolgen muss.
Nach der Eingabe der Telefonnummer blendet die Fake-Seite einen Kopplungscode ein und liefert gleich die passende Anleitung dazu: Nutzer sollen WhatsApp öffnen, zu „Einstellungen“ → „Verknüpfte Geräte“ → „Gerät verknüpfen“ → „Mit Telefonnummer verknüpfen“ gehen und dort den angezeigten Code eingeben.

Damit wird keine Stimme bestätigt. Der angezeigte Code dient dazu, ein weiteres Gerät mit dem WhatsApp-Konto des Opfers zu verbinden. Wer den Anweisungen folgt, richtet die fremde Geräteverknüpfung selbst ein.
Solche Codes können je nach verwendeter Variante als Zahlen- beziehungsweise Zeichenfolge dargestellt werden. Entscheidend ist nicht ihr Aussehen: Sobald eine angebliche Abstimmung verlangt, einen von einer Webseite erhaltenen Code in WhatsApps Bereich „Verknüpfte Geräte“ einzugeben oder dort einen QR-Code zu scannen, hat dieser Vorgang nichts mehr mit einer Stimmabgabe zu tun.
Was beim Scannen oder Eingeben des Codes wirklich passiert
Technisch besonders wirksam ist die Masche deshalb, weil sie keine erfundene Funktion nachahmt, sondern eine echte WhatsApp-Funktion im falschen Zusammenhang nutzt. Das macht den Vorgang glaubwürdiger.
Für den QR-Code ist der Befund klar: Wer ihn mit dem eigenen WhatsApp-Konto scannt, beteiligt sich nicht an einer normalen Abstimmung. Stattdessen kann ein weiteres Gerät mit dem eigenen Konto verknüpft werden. Der Nutzer handelt in dem Glauben, an einem Wettbewerb teilzunehmen, löst aber in Wahrheit einen Vorgang im Bereich „Verknüpfte Geräte“ aus.
Auch die alternative „Autorisierung“ per Nummer wirkt wie ein Teil der Abstimmung, führt aber in einen WhatsApp-Verknüpfungsprozess. Wie dieser im Einzelfall dargestellt wird – etwa per Code, QR-Code oder einer Kombination – kann variieren.. Entscheidend ist jedoch: Die Seite verschiebt den Nutzer aus dem Voting-Ablauf in einen WhatsApp-Schritt, der nicht zu einer normalen Stimmabgabe gehört.
Warum diese Tarnung im Alltag so gut funktioniert
Die Masche setzt nicht auf offenen Druck, sondern auf Gewohnheit und soziale Nähe. Nutzer kennen WhatsApp, Nutzer kennen QR-Codes, Nutzer kennen harmlose Abstimmungen. Genau diese vertrauten Elemente werden miteinander kombiniert.
Hinzu kommt der emotionale Rahmen. Wer gebeten wird, einem Kind bei einem Wettbewerb zu helfen, reagiert anders als bei einer Mahnung, einem angeblichen Sicherheitsproblem oder einer Banknachricht. Die Handlung wirkt klein, schnell und positiv.
Dadurch sinkt die Aufmerksamkeit für technische Hinweise. Begriffe wie „Autorisierung“ oder „Überprüfung“ werden eher als Routine wahrgenommen. Genau das macht die Täuschung alltagstauglich.
Die Täter wollen keine Stimmen, sondern Zugriff auf Konto und Kontakte
Das eigentliche Ziel ist nicht das Voting. Täter wollen keine Abstimmung gewinnen und keine echten Stimmen sammeln. Die Abstimmung ist nur der Vorwand.
Wertvoll ist aus Tätersicht der Zugriff auf ein WhatsApp-Konto oder auf eine nutzbare Sitzung. Denn ein kompromittiertes Konto kann genutzt werden, um weitere Nachrichten an echte Kontakte zu schicken. So verbreitet sich die Masche aus dem sozialen Umfeld der Betroffenen heraus.
Genau deshalb tauchen solche Fälle oft in Wellen auf. Ein kompromittiertes Konto wird zum nächsten Verbreitungskanal. Die Nachricht kommt dann nicht mehr von außen, sondern scheinbar aus einem vertrauten Chat.
Update 06.08.2026
Wie schnell aus der Kontenübernahme ein finanzieller Schaden entstehen kann, zeigt ein aktueller Fall aus dem Landkreis Rostock. Nach Angaben des Polizeipräsidiums Rostock hatten Täter das WhatsApp-Konto eines 65-Jährigen übernommen und anschließend zahlreiche Kontakte in seinem Namen angeschrieben. Sie behaupteten, wegen einer dringend notwendigen Zahnbehandlung in einer finanziellen Notlage zu sein, und verschickten eine Bankverbindung mit der Bitte um Unterstützung. Trotz einer schnellen Warnung des Betroffenen kam es bereits zu Überweisungen.
Dabei beschränken sich die Täter nicht auf eine einzelne Geldforderung. Laut Polizei reagieren sie auch auf Rückfragen und führen die Unterhaltung möglichst glaubwürdig weiter. Direkte Überprüfungsversuche versuchen sie dagegen abzuwehren: Telefonate oder Sprachanrufe werden beispielsweise mit einer angeblichen Betäubung nach einer Operation oder mit technischen Problemen abgelehnt. Solche Ausreden sollen verhindern, dass die angeschriebenen Kontakte die echte Person an der Stimme erkennen und der Betrug auffliegt.
Genau deshalb tauchen solche Fälle oft in Wellen auf. Ein kompromittiertes Konto wird zum nächsten Verbreitungs- und Betrugskanal. Die Nachricht kommt dann nicht mehr von außen, sondern scheinbar aus einem vertrauten Chat. Das bekannte Profil und der bisherige Chatverlauf verleihen sowohl dem nächsten Voting-Link als auch späteren Geldforderungen zusätzliche Glaubwürdigkeit.
Der Fall „Franziska“ steht für ein wiederkehrendes Muster
Der Fall ist deshalb relevant, weil er kein isolierter Einzelfall ist. Ähnliche Fake-Abstimmungen tauchen immer wieder auf, oft mit wechselnden Namen wie Emma, Marielis, Mia, Eliška, Klara, Sophia oder Lina, Bildern und Geschichten. Mal geht es um einen Tanzwettbewerb, mal um ein Schulvoting, ein Stipendium oder ein Kind aus dem Bekanntenkreis.
Auch die verwendeten Internetadressen sind nicht konstant. Selbst nahezu gleichlautende Nachrichten können auf unterschiedliche Domains führen. Eine neue Webadresse bedeutet deshalb nicht automatisch, dass es sich um eine andere Masche oder ein anderes Ziel der Betrüger handelt.
Das Grundmuster bleibt dabei gleich: eine soziale Bitte, eine harmlose Geschichte, eine professionell wirkende Webseite und am Ende ein technischer Schritt, der mit einer normalen Abstimmung nichts zu tun hat.
Der Einzelfall zeigt also ein größeres Cluster: WhatsApp-Betrug, der über Vertrauen, Plattformroutinen und den Missbrauch legitimer Funktionen funktioniert.
Woran sich solche Fake-Abstimmungen erkennen lassen
Es gibt einige wiederkehrende Merkmale, die misstrauisch machen sollten. Besonders auffällig wird es dann, wenn eine Voting-Seite plötzlich einen Schritt verlangt, der logisch nicht zur Stimmabgabe passt.
Warnsignale sind zum Beispiel:
- eine angebliche Abstimmung verlangt die WhatsApp-Nummer, einen Einmalcode oder einen QR-Code
- die Seite spricht unscharf von „Autorisierung“, „Überprüfung“, „Anmeldung“ oder „Verifizierung“
- der Ablauf führt in WhatsApp zu „verknüpften Geräten“ oder einem ähnlichen Sitzungsprozess
- die Geschichte wirkt emotional glaubwürdig, der technische Schritt aber unlogisch
- ohne WhatsApp-Freigabe soll angeblich keine Stimme möglich sein
Der wichtigste Prüfpunkt ist nicht das Design, sondern die Prozesslogik. Eine normale Stimme braucht keine Geräteverknüpfung.
Für eine Online-Abstimmung müssen Sie kein fremdes Gerät mit Ihrem WhatsApp-Konto verknüpfen.
Was Betroffene sofort tun sollten
Wer vermutet, bereits gescannt oder bestätigt zu haben, sollte nicht weiter mit der externen Seite interagieren, sondern direkt in WhatsApp prüfen, ob eine unbekannte Sitzung aktiv ist.
Entscheidend ist der Bereich „Verknüpfte Geräte“. Dort lässt sich erkennen, ob ein fremdes oder unbekanntes Gerät mit dem eigenen Konto verbunden wurde. Solche Sitzungen sollten sofort beendet werden.
Danach sollte geprüft werden, ob bereits Nachrichten vom eigenen Konto aus weitergeschickt wurden. Ist das der Fall, sollten Kontakte gewarnt werden. So lässt sich verhindern, dass sich die Masche über das eigene Adressbuch weiterverbreitet.
Wer eine solche Nachricht von einem bekannten Kontakt erhält, sollte die Person außerdem über einen anderen Kommunikationsweg informieren – beispielsweise per Anruf, SMS oder persönlich. Stammt die Nachricht von einem bereits kompromittierten WhatsApp-Konto, erreicht eine Warnung über denselben Chat möglicherweise nicht zuverlässig die tatsächliche Person.
Warum der Hintergrund wichtig ist
Ein Faktencheck kann klären, dass eine konkrete Abstimmung nicht echt ist. Der Hintergrundartikel erklärt, warum solche Fälle immer wieder auftauchen und weshalb sie für viele Nutzer auf den ersten Blick plausibel wirken.
Gerade darin liegt der Mehrwert: Wer das Muster hinter dem Einzelfall versteht, erkennt auch ähnliche Varianten schneller. Der Name kann wechseln, die Geschichte kann anders aussehen, die Bilder können ausgetauscht werden. Auch Domain und technische Umsetzung können wechseln. Die grundlegende Logik bleibt dieselbe.
Fazit
Fake-Abstimmungen über WhatsApp folgen einer klaren Chronologie. Am Anfang steht die persönliche Bitte im Chat. Danach kommt eine Voting-Seite, die Seriosität vorspielt. Der eigentliche Angriff beginnt erst dort, wo die Seite eine angebliche Verifizierung über WhatsApp verlangt.
Die untersuchten Fälle zeigen verschiedene Ausprägungen desselben Musters. Im Fall „Franziska“ führte ein QR-Code nachweislich zur WhatsApp-Funktion „Verknüpfte Geräte“. Bei der aktuellen „Klara“-Variante verlangt die Seite zunächst die Telefonnummer; der Quellcode zeigt anschließend einen serverseitig gesteuerten Code-Prozess und verweist ebenfalls auf „Verknüpfte Geräte“. Wie der vollständige Folgeschritt dargestellt wird, konnten wir nicht abschließend prüfen. Klar ist jedoch: Der Vorgang hat mit einer normalen Abstimmung nichts zu tun.
Die klare Einordnung lautet deshalb: Solche Seiten missbrauchen die Idee einer harmlosen Abstimmung, um Nutzer in eine Geräteverknüpfung oder einen ähnlichen Kontozugriff hineinzulenken.
FAQ zum Thema: WhatsApp-Fake-Abstimmungen
Ist eine WhatsApp-Abstimmung mit Code oder QR-Code echt?
In solchen Fällen meist nicht. Sobald für eine angebliche Abstimmung die WhatsApp-Nummer, ein Einmalcode oder ein QR-Code verlangt wird, spricht das klar gegen eine normale Voting-Seite.
Woher stammt der QR-Code bei solchen Fake-Abstimmungen?
Der QR-Code gehört nicht zu einem echten Abstimmungsprozess. Er kann auf eine WhatsApp-Funktion wie „verknüpfte Geräte“ verweisen und damit einem fremden Gerät Zugang zum Konto ermöglichen.
Was passiert nach Eingabe der Telefonnummer?
Bei einer von uns untersuchten Variante wird die Telefonnummer an das Backend übertragen. Anschließend wartet die Seite auf einen vom Server gelieferten Code und verweist auf WhatsApps Bereich „Verknüpfte Geräte“. Da wir den vollständigen Folgeschritt nicht auslösen konnten, lässt sich nicht abschließend sagen, wie die Verknüpfung anschließend dargestellt wird – als numerischer Code zur Eingabe oder als QR-Code zum Scannen.
Warum wirkt die Webseite trotzdem glaubwürdig?
Weil sie genau dafür gebaut ist. Fotos, Auswahlbuttons, FAQ, Hintergrundtexte und mobile Gestaltung sollen Seriosität vortäuschen und den technischen Missbrauch verdecken.
Was ist das eigentliche Ziel der Täter?
Nicht die Stimme, sondern der Zugriff auf Konto, Kontakte und eine nutzbare Sitzung, über die sich die Masche weiterverbreiten lässt.
Wie prüft man eine WhatsApp-Abstimmung im Internet?
Wichtig sind drei Fragen: Welche Domain wird genutzt? Wozu dient die verlangte Dateneingabe? Und passt der technische Schritt logisch zu einer normalen Abstimmung? Sobald eine Voting-Seite WhatsApp-Funktionen für Login oder Geräteverknüpfung verlangt, ist äußerste Vorsicht geboten.

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
