
Die Behauptung
Die prorussische Hackergruppe NoName057(16) richtet Cyberangriffe gegen deutsche Ziele, einschließlich der Deutschen Bahn, aus.
Aufgestellt von: Unbekannt
Faktencheck: Richtig
Die Angriffe, öffentlich über soziale Medienkanäle angekündigt, zielen darauf ab, die deutsche Internetinfrastruktur zu stören und werden durch die weltweite Unterstützungsbasis und Kryptowährungsanreize verstärkt.
Die Bedrohung durch Cyberangriffe ist in der heutigen digitalen Welt eine ständige Realität. Deutschland erlebt dies derzeit durch eine Reihe gezielter DDoS-Attacken der prorussischen Hackergruppe NoName057(16).
Hintergrund der Cyberangriffe
Die für ihre prorussische Haltung bekannte Gruppe NoName057(16) hat sich in einem Statement auf ihrem Telegram-Kanal dazu bekannt, die deutsche Internet-Infrastruktur „zerstören“ zu wollen.
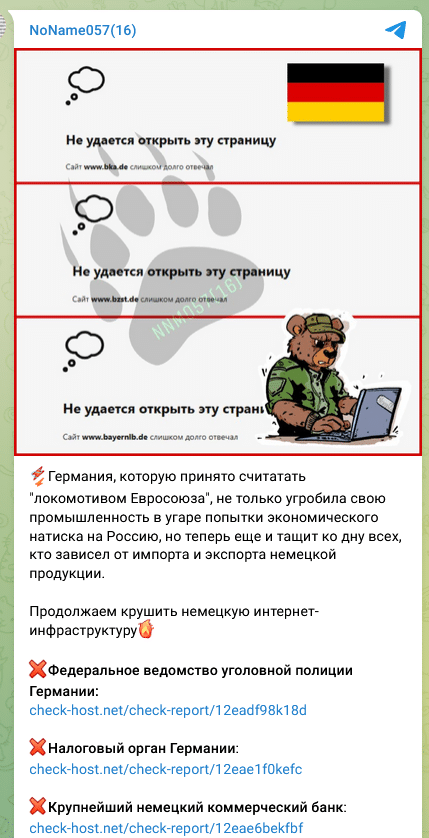
Diese Rhetorik folgt der Behauptung, Deutschland habe mit seinen Wirtschaftsmaßnahmen gegen Russland nicht nur der eigenen Industrie geschadet, sondern auch diejenigen mit in den Abgrund gerissen, die von der deutschen Import- und Exportwirtschaft abhängig sind.
Ziele und Auswirkungen
Zu den Zielen der Hacker gehören neben der Deutschen Bahn auch Stadtverwaltungen und Bundesämter. Bezeichnenderweise fiel der DB Navigator am 1. November aus, was zu Spekulationen über einen Zusammenhang mit den Angriffen führte. Die Bahn selbst sprach von einer „technischen Störung“.
Das DDoSia-Projekt
Das von NoName057(16) ins Leben gerufene Projekt DDoSia ermöglicht es Teilnehmern weltweit, an DDoS-Attacken teilzunehmen. Bemerkenswert ist das schnelle Wachstum des Projekts, das sich in der steigenden Zahl aktiver Mitglieder und Abonnenten des offiziellen Telegram-Kanals widerspiegelt.
Motivation und Anreizsystem
Ein nicht zu unterschätzender Faktor für das Wachstum von DDoSia ist das Anreizsystem, das Teilnehmer mit Kryptowährungen für ihre Teilnahme belohnt. Dieses System fördert nicht nur die Teilnahme, sondern auch die Eskalation der Angriffsstärke.
Technische und gesellschaftliche Konsequenzen
Angriffe auf kritische Infrastrukturen haben nicht nur potenziell schwerwiegende technische Folgen, sondern beeinträchtigen auch das Vertrauen in die Sicherheit und Zuverlässigkeit öffentlicher Dienstleistungen.

Fazit:
Die jüngsten DDoS-Angriffe auf die deutsche Infrastruktur, insbesondere auf die Deutsche Bahn, haben die Verwundbarkeit moderner Gesellschaften durch Cyber-Bedrohungen deutlich gemacht. NoName057(16) nutzt sowohl ideologische Motive als auch finanzielle Anreize, um ihre Angriffe zu intensivieren. Während die tatsächlichen Motive und Hintergründe der Gruppe komplex sind, ist die Notwendigkeit einer robusten Cyberabwehr und einer Sensibilisierung für derartige Bedrohungen offensichtlich.
Derartige Falschinformationen erfordern ein hohes Maß an Medienkompetenz und kritischem Denken von der Öffentlichkeit. Abonnieren Sie unseren Mimikama-Newsletter, um stets aktuelle und fundierte Informationen zu erhalten. Erkunden Sie auch unser umfangreiches medienpädagogisches Angebot.
Lesen Sie auch: Warnung vor personalisierter Desinformation durch KI
Quelle:
Golem

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise) Welche Quellen wir verwenden und was für uns kein Beleg ist, steht auf unserer Quellenseite.
