

Fake Virenwarnung auf Android: Diese Meldung ist Teil einer bekannten Betrugsmasche. Wie solche Fake-Warnungen funktionieren und woran man sie erkennt:
→ Fake Virenwarnung erkennen
→ Malware erkennen
Beim Surfen im Web mit dem Android-Smartphone kommen plötzlich Horror-Nachrichten wie: „Viren beschädigen das Handy – oder sogar den Akku! Du sollst ganz schnell auf einen Download-Button tippen, um noch mehr Schaden zu verhindern – bevor der angezeigte Countdown abgelaufen ist.“ oder wie im aktuellen Fall: „Cleaner-Update für Samsung wird empfohlen!„
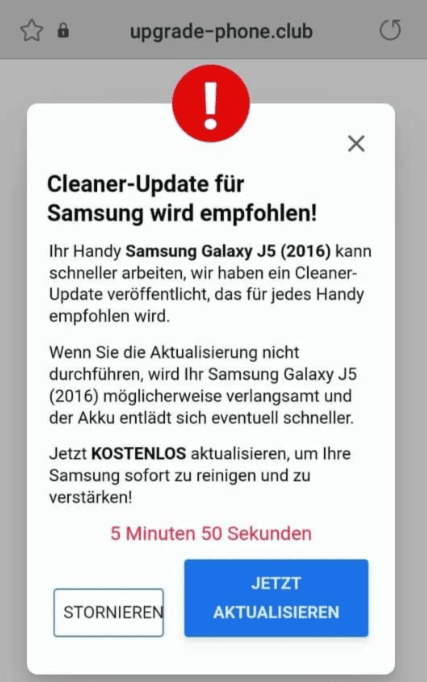
STOP! Würde man hier auf „Jetzt aktualisieren“ klicken, dann fangen Sie sich einen Virus ein!
Bei solchen dubiosen Einblendungen und Warnungen handelt es sich eigentlich um keine echte Warnung, sondern um Werbung. Diese wird angezeigt, während du im Internet surfst.
Die Warnungen sind oft in schlechtem Deutsch geschrieben. Manchmal haben sie Logos bekannter Firmen, wie etwa Google, um glaubwürdiger hinüberzukommen. Gerne wird auch angezeigt, welches Gerät du nutzt oder welches Betriebssystem. Das liegt daran, dass dein Browser diese Informationen automatisch an die Internetseite sendet. In diesem Falle war es ein Samsung Galaxy J5.
Hinter der Meldung lauert der Schädling
Solche falschen Virenwarnungen werden Scareware genannt. Das Wort ist eine Kombination aus dem englischen „scare“ (erschrecken) und „Software“. Sie soll Angst machen und zu unüberlegten Handlungen bewegen. Die „Virenwarnung“ soll dich dazu bringen, eine neue App zu installieren. Die infiziert dann dein System, spioniert möglicherweise deine Daten aus, verschickt vielleicht teure Premium-SMS oder legt eventuell dein ganzes Handy lahm.
Solche Angriffe sind häufig Teil größerer Betrugsstrategien, bei denen Zugangsdaten oder persönliche Informationen abgegriffen werden. Wie solche Angriffe ablaufen: → Account gehackt: Ursachen und Ablauf
Die Macher dieser Werbung finden immer wieder Wege, ihre Botschaften auch in große Werbenetzwerke einzuschleusen, sodass sie auch auf seriösen Internetseiten erscheinen können. Auf diese Weise können zum Beispiel Abofallen lauern. Zwar steuern viele Netzanbieter hier schon gegen, aber trotzdem solltest du vorsichtshalber eine Drittanbietersperre für dein mobiles Internet einrichten lassen!
Das solltest du bei „Virenwarnungen“ machen
Wenn du so eine Nachricht siehst, bleib vor allem cool! Und dann:
- Schließe die Browser-App.
- Öffne die Einstellungen deines Smartphones.
- Tippe auf den Punkt „Anwendungen“ (bei manchen Geräten heißt der auch „Anwendungsmanager“, „Apps“ oder ähnlich).
- Suche deine Browser-App, mit der du ins Internet gehst und tippe drauf.
- Tippe im Bereich „Speicher“ auf „Cache leeren“. Kommen danach trotzdem noch die lästigen Meldungen, wiederhole alle Schritte bis hierhin und tippe auf „Daten löschen“. Hinweis: Dadurch gehen bereits geöffnete Tabs und möglicherweise gespeicherte Formulardaten flöten.
- Nutzt du verschiedene Browser, wiederhole das sicherheitshalber bei allen anderen.
- Solche Anzeigen können auch von Apps ausgelöst werden. Überlege also, ob du vielleicht neue Apps installiert hast, bevor die Nachrichten erschienen sind und lösche sie wieder.
Was sonst zu beachten ist
Die Mobilfunkabrechnung beachten! Werden dort Positionen abgebucht, die man nicht einordnen kann? Wenn ja, dann unbedingt mit Mobilfunkbetreiber in Kontakt treten
Wichtiger Hinweis: Auch seriöse Webseitenbetreiber haben keinen direkten Einfluss darauf, welche Werbebanner auf der eigenen Webseite angezeigt werden. Der Betreiber selbst stellt nur Werbeplätze zur Verfügung. Man sollte also nicht den Betreiber der jeweiligen Webseite verurteilen, wenn man einmal solche manipulierten Werbebanner zu Gesicht bekommt.
Weitere Varianten dieser Masche
- Falsche Viruswarnungen auf dem Smartphone
- iPhone: Mir wurde eine Viruswarnung angezeigt!
- Vorsicht vor Fake-Virenwarnungen auf Smartphone!
- Smartphone-Virenalarm: Falsche Warnung, echtes Risiko
- Virus-Meldung war Betrug: vierstelliger Schaden nach Fernwartung
Ein häufiges Ziel solcher Angriffe sind Zugangsdaten:
→ Passwörter schützen: häufigste Schwachstelle

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
