

Het betaalde Office 365 is een veelgebruikte en goedkope mogelijkheid om Office-producten als webtoepassing te gebruiken. Nu hebben oplichters het op de toegangswachtwoorden voorzien.
Momenteel wordt volgende mail verspreid:
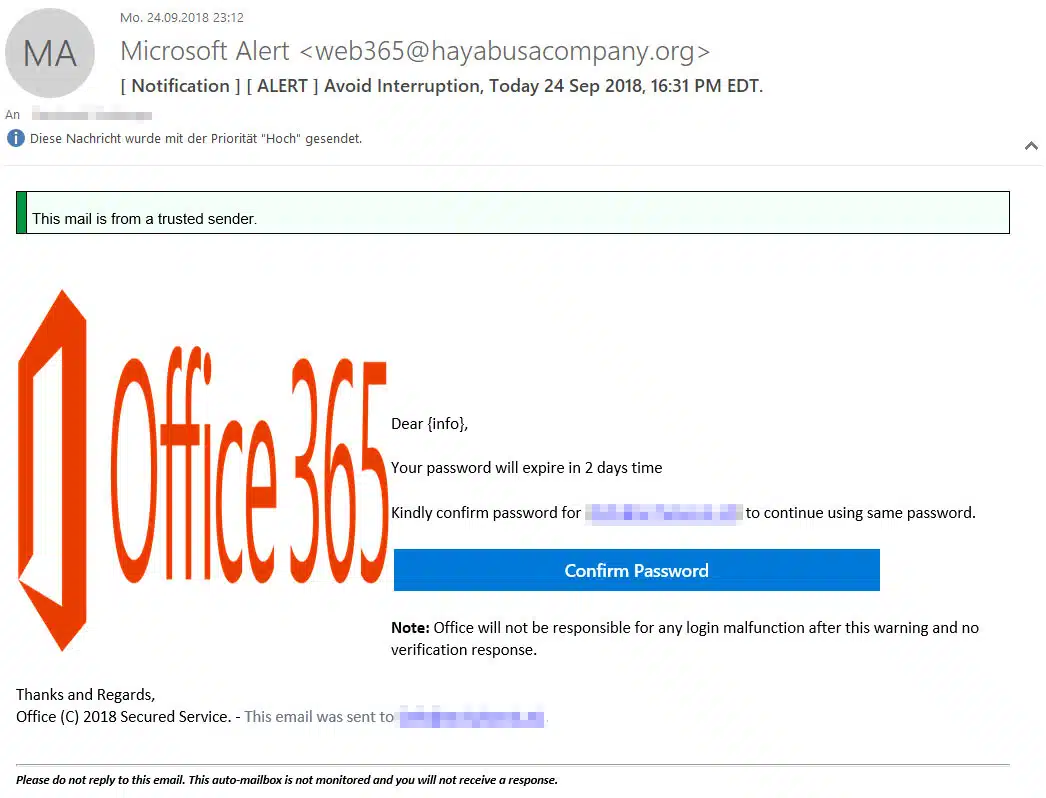
Screenshot mimikama.org
Het domein van de afzender „hayabusacompany.org“ lijkt niet echt op een origineel adres van Microsoft. In de mail staat:

„Dear {info},
Your password will expire in 2 days time
Kindly confirm password for XXXXXXX to continue using same password.
Note: Office will not be responsible for any login malfunction after this warning and no verification response.“
Samengevat: De gebruiker, die echt heel persoonlijk als {info} wordt aangesproken, moet dus het wachtwoord bevestigen. Er wordt heel vriendelijk op gewezen, dat Office niet verantwoordelijk is, mocht er iets fout gaan en er wordt ook geen bevestiging gestuurd. Nou, als dat geen boze oom is …
Goedgelovig klikken we dan maar op de link, die zich naast het hoogst onprofessioneel ingebouwde logo van Office 365 bevindt.

Screenshot mimikama.org
Op een echt uitziende site moeten we nu dus ons Microsoft wachtwoord intypen. Dat doen we even (met een vals wachtwoord natuurlijk)!
Nadat we dat gedaan hebben, worden we naar de echte site van Microsoft geleid, waarop we ons heel normaal kunnen inloggen. Op dat moment zijn de oplichters al in het bezit van het wachtwoord. Natuurlijk zal het, zoals in de mail al vermeld werd, daarna tot storingen komen, omdat de oplichters hoogstwaarschijnlijk het wachtwoord zullen veranderen.
Conclusie
Mocht je zulke e-mail krijgen, klik dan nooit op een link in de mail, maar ga liever direct nar de site van Microsoft en log je daar in, want deze mail is een heel echte phishing-poging.
Bonus
Hierbij willen wij de slordige phishing-oplichters hartelijk bedanken. Omdat ze zo zeker van zichzelf waren, lieten ze op de vervalste site zomaar hun bouwpakket, om nog meer phishingsites te maken achter.
Daar kunnen we mooi gebruik van maken in de toekomst, om phishingsite sneller te kunnen herkennen.

Screenshot mimikama.org
Vertaling: Petra, mimikama.nl

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
