


Die hohe Anzahl an Paketmenge, die aufgrund vermehrter Online-Bestellung zur Weihnachtszeit getätigt werden, machen sich auch Kriminelle zunutze.
Seit gut einem Jahr beschäftigt uns die Paket-SMS-Betrugsmasche (sog. Phänomen „Smishing“). Aufgrund des Verbraucherverhaltens auch in Zeiten von Corona ist die Thematik und Masche in der Vorweihnachtszeit aktueller denn je.
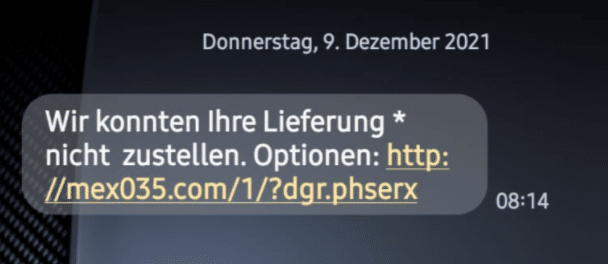
Seit Ende 2020 gibt es ein vermehrt auftretendes Kriminalitätsphänomen. Betroffene bekommen per SMS die Benachrichtigung, dass sie bald ein Paket erhalten. Im SMS – Text wird der Eindruck erweckt, der Empfänger/ die Empfängerin hätte ein Paket bestellt und könne sich nun den Lieferstatus anzeigen lassen.
Datenklau und Trojaner
Hierbei versuchen bisher unbekannte Täter, die Empfänger dieser SMS dazu zu bringen, den in der Nachricht enthaltenen Link (Verweis auf eine Internetadresse) zu öffnen. Durch das Öffnen des Links gelangen Sie auf Internetseiten, auf welchen unter einem Vorwand personenbezogene Daten (z.B. Kredit-, Bank- oder Postdaten) abgefragt werden.
Alternativ sollen Sie ggf. auch eine App herunterladen / installieren, über welche angeblich der Sendestatus des Pakets ersichtlich sei. Bei der App handelt es sich um Schadsoftware, die, je nach Version, z.B. Ihre Kontaktdaten ausliest, eine Vielzahl gleichlautender SMS versendet oder dazu beiträgt, in Abläufe Ihres Onlinebankings eingreifen zu können. Während die SMS in den meisten Fällen den Wortlaut „Ihr Paket wurde verschickt …“ aufweisen, variieren die enthaltenen Links und enthalten unter anderem die Domains „http://…duckdns.org/…“, „http://…tinyurl.com/…“ oder „http://…shortrl.at/…“.
Nach Installation der App versendet die Schadsoftware unter Ihrer Mobilfunknummer gleichlautende SMS an zuvor bereits erlangte oder zufällig generierte Mobilfunknummern. Wie in Ihrem Fall dürfte es sich somit bei dem Absender der ggf. an Sie gerichteten SMS ebenfalls um ein Opfer einer Straftat und nicht um „den Täter“ handeln.
Mit folgenden Verhaltenstipps kann Smishing verhindert werden:
– unbekannte Links nicht anklicken und Quellen verifizieren
– keine „App-Store-fremden“ Apps installieren
– in den Android-Einstellungen die Funktion „unbekannte Apps installieren“ deaktivieren
– Zugriffsberechtigungen der installierten Apps überprüfen
– kostenlose Drittanbietersperre bei Ihrem Mobilfunkprovider einrichten, um weitere Kosten zu vermeiden

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
