

Kriminelle versenden gefälschte E-Mails im Namen der DKB, die auf den ersten Blick authentisch erscheinen, um ahnungslose Kunden in eine Falle zu locken. Diese Taktik stellt eine ernsthafte Bedrohung für die Sicherheit der persönlichen und finanziellen Daten der Kunden dar.
Die DKB-Betrugsmasche im Detail
Die Masche ist raffiniert: Kunden erhalten eine E-Mail, die angeblich von der DKB stammt. Darin wird behauptet, dass im persönlichen Postfach des Kunden eine neue Nachricht eingegangen sei. Um diese einzusehen, wird der Empfänger aufgefordert, einem Link zu folgen.
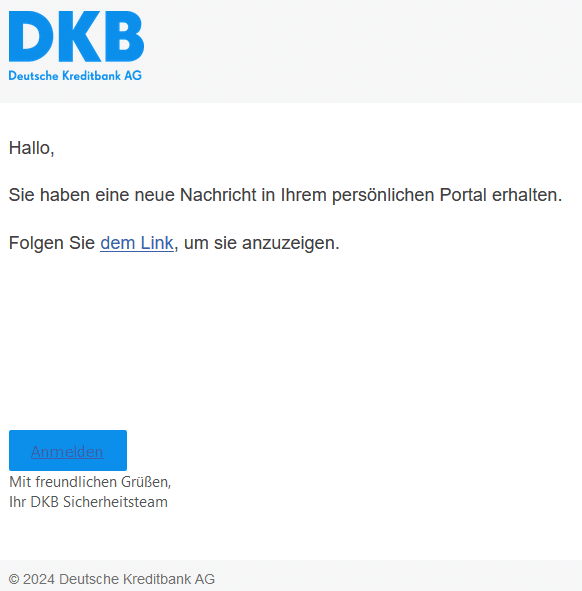
Dieser Link führt jedoch nicht auf die offizielle Website der DKB, sondern auf eine von Kriminellen kontrollierte Seite. Dort sollen die Kunden ihre persönlichen Daten eingeben.
Gefahren von Phishing
Ziel der Betrüger ist es, uneingeschränkten Zugriff auf die Bankkonten ihrer Opfer zu erhalten. Kunden, die ihre Daten auf der gefälschten Seite eingeben, setzen sich einem hohen Risiko aus. Die Betrüger können mit diesen Daten Transaktionen durchführen oder andere kriminelle Aktivitäten ausüben.
Schutzmaßnahmen und Empfehlungen
DKB-Kunden sollten wachsam sein und verdächtige E-Mails kritisch prüfen. Die Bank fordert ihre Kunden auf, keine Links in unaufgeforderten E-Mails anzuklicken und keine sensiblen Informationen preiszugeben. Verdächtige Nachrichten sollten sofort als Spam markiert und gelöscht werden.
Zudem empfiehlt es sich, die Sicherheitseinstellungen des eigenen E-Mail-Kontos regelmäßig zu überprüfen.
Fragen und Antworten
Frage 1: Was sollten DKB-Kunden tun, wenn sie eine verdächtige E-Mail erhalten?
Antwort 1: Kunden sollten keine Links anklicken oder persönliche Daten preisgeben. Stattdessen sollten sie die E-Mail als Spam markieren und löschen.
Frage 2: Wie kann man erkennen, ob eine E-Mail tatsächlich von der DKB stammt?
Antwort 2: Echte E-Mails der DKB enthalten in der Regel spezifische Informationen, die nur der Bank und dem Kunden bekannt sind. Außerdem verwenden sie in der Absenderadresse die offizielle Domain der Bank.
Frage 3: Was kann man tun, um sich vor Phishing zu schützen?
Antwort 3: Seien Sie stets wachsam, überprüfen Sie regelmäßig Ihre Sicherheitseinstellungen und informieren Sie sich über die neuesten Phishing-Methoden und -Fallen.
Fazit
Wichtig ist, dass die Kunden der DKB und anderer Banken vorsichtig bei einlangenden E-Mails oder Nachrichten sind. Phishing-Angriffe sind eine ständige Bedrohung und können schwerwiegende Folgen haben. Durch Wachsamkeit, Vorsicht und Gefahrenbewusstsein können Kunden sich und ihr Vermögen schützen.
Quelle: t-online, Verbraucherzentrale
Bleiben Sie informiert und sicher – abonnieren Sie den Mimikama-Newsletter und melden Sie sich gerne auch für unsere Online-Vorträge und Workshops an.
Lesen Sie auch:

Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
