

Das kostenpflichtige Office 365 ist eine vielgenutzte und günstige Möglichkeit, Office-Produkte als Webanwendung zu nutzen. Nun haben es Betrüger auf die Zugangspasswörter abgesehen.
Folgende Mail verbreitet sich zur Zeit:
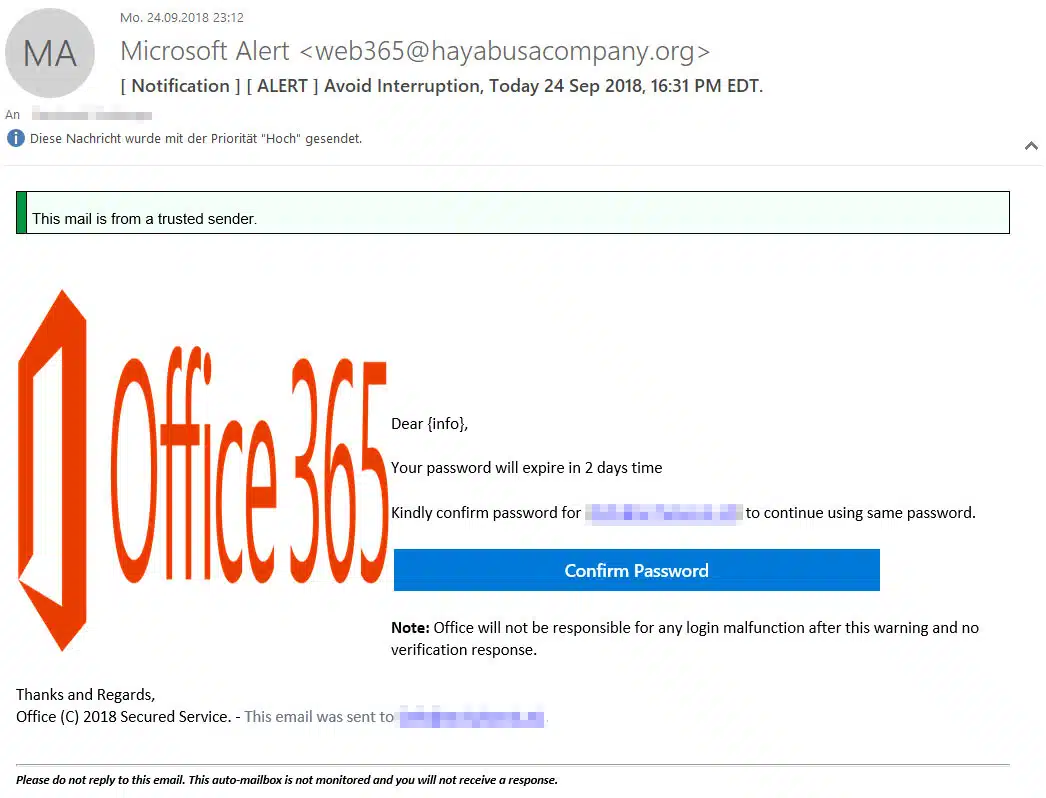
Die Domain des Absenders „hayabusacompany.org“ klingt schonmal nicht sehr nach einer Original-Adresse von Microsoft. In der Mail steht:

„Dear {info},
Your password will expire in 2 days time
Kindly confirm password for XXXXXXX to continue using same password.
Note: Office will not be responsible for any login malfunction after this warning and no verification response.“
Fassen wir zusammen: Der Nutzer, welcher total persönlich als {info} angesprochen wird, soll also das Passwort bestätigen. Es wird netterweise drauf hingewiesen, dass sie nicht verantwortlich sind, wenn plötzlich etwas schieflaufen sollte, auch werden sie keine Bestätigung schicken. Na, wenn das mal kein böses Omen ist…
Gutgläubig klicken wir aber mal den Link an, der sich neben des gestauchten und höchst unprofessionell eingebauten Logos von Office 365 befindet.

Auf einer echt aussehenden Seite sollen wir nun also unser Microsoft-Passwort eingeben. Das machen wir doch glatt (mit einem falschen Passwort natürlich)!
Nachdem wir dies getan haben, werden wir auf die echte Seite von Microsoft umgeleitet, auf dem wir uns ganz normal einloggen können. Zu diesem Zeitpunkt sind die Betrüger bereits im Besitz des Passwortes. Natürgemäß wird es dann, wie auch in der Mail angekündigt, demnächst zu Störungen kommen, da die Betrüger höchstwahrscheinlich das Passwort ändern werden.
Fazit
Falls ihr eine solche Mail bekommt, dann klickt bitte niemals auf einen Link in der Mail, sondern geht lieber direkt auf die Seite von Microsoft und loggt euch dort ein, denn diese Mail ist ein astreiner Phishing-Versuch.
Bonus
Hiermit bedanken wir uns bei den schludrigen Phishing-Betrügern. Da sie sich nämlich so sicher fühlten, hinterließen sie auf der gefälschten Seite doch glatt ihren Baukasten, um weitere Phishingseiten zu erstellen.
Dies wird uns in Zukunft sehr nützlich sein, um Phishingseiten schneller erkennen zu können. 🙂


Hinweis: Stand zum Veröffentlichungsdatum.
Verwendete Bilder, Screenshots und Medien dienen ausschließlich der sachlichen Auseinandersetzung im Sinne des Zitatrechts (§ 51 UrhG).
Teile dieses Beitrags können KI-gestützt erstellt und redaktionell geprüft worden sein.
(Mehr zur Arbeitsweise)
